Viktigaste punkterna
- AIDR är detektering och respons riktad mot AI-lagret, alltså de verktyg personalen använder, de prompter och den data som passerar genom dem samt de agenter som agerar med faktiska behörigheter.
- OWASP publicerade sin Top 10 för LLM-applikationer 2026 den 3 augusti 2026. Promptinjektion låg kvar på första plats, medan för vida behörigheter steg från sjätte till tredje plats.
- IBM:s rapport Cost of a Data Breach 2026 visar att över 20 procent av organisationerna hade drabbats av intrång riktade mot egna AI-modeller eller AI-applikationer, oftast via komprometterade API:er, applikationer eller plug-ins samt felkonfigurerad molninfrastruktur – 27 procent vardera.
- 68 procent av de drabbade organisationerna saknade rutiner för att styra AI-användningen eller upptäcka shadow AI, och endast 38 procent krävde IT-godkännande innan ett AI-verktyg togs i bruk.
- Sanktionerna i EU:s AI-förordning gäller sedan den 2 augusti 2025. De flesta överträdelser, inklusive transparenskraven i artikel 50, kan leda till böter på upp till 15 miljoner EUR eller 3 procent av den globala omsättningen.
- AIDR ersätter inte MDR. Frågan gäller i stället täckningen av ett lager som endpoint- och identitetsövervakning aldrig har byggts för att upptäcka.
Luckan som de flesta team tror att de redan har täckt
I en undersökning från Enterprise Strategy Group 2025 svarade 74 % av IT- och säkerhetsspecialisterna att deras nuvarande leverantör av managed detection and response klarar deras behov av AI-säkerhet. Under tolv månader fram till februari 2026 fann IBM:s Cost of a Data Breach att fler än var femte drabbad organisation hade en incident riktad mot sina egna AI-modeller eller AI-applikationer.
Båda sakerna kan stämma samtidigt, och där ligger problemet. AI-detektering och respons, AIDR, finns för att lagret där AI fallerar ligger utanför det som de flesta övervakningsavtal täcker. Använder din personal copiloter, eller finns det något i miljön som kan agera på egen hand, är detta din fråga.
Orsaken är att företags-AI har bytt skepnad. För två år sedan var det ett chattfönster, och risken var att en anställd klistrade in kunddata i en publik modell. Det som ändrats är att AI blivit något som agerar, med egna behörigheter och möjlighet att flytta data mellan system.
Vad är AIDR?
AI-detektering och respons, oftast förkortat AIDR, är arbetet med att övervaka och hantera säkerhetshändelser i en organisations AI-lager. Det lagret omfattar AI-verktygen personalen använder, prompterna och data som passerar genom dem, modellerna organisationen kör och agenterna som agerar i systemen med riktiga behörigheter.
Var tydlig med vad det inte är. AIDR är varken en bättre modell, ett styrdokument eller en governance-övning. Governance säger vad som borde gälla. Detektering och respons säger vad som händer nu.
Kategorin har ett gemensamt språk bakom sig, vilket spelar roll när du bedömer leverantörers påståenden. OWASP:s Top 10 för LLM-applikationer, vars utgåva för 2026 publicerades den 3 augusti 2026, rangordnar riskerna och kopplar dem till NIST, MITRE ATLAS och CWE. En motsvarande lista för agentiska applikationer kom i december 2025.
Datum som spelar roll
| 2 aug 2025 | Sanktionerna i EU:s AI-förordning började gälla. |
| 15 jan 2026 | Cybersäkerhetslagen (SFS 2025:1506) förde in NIS2 i svensk rätt. |
| 1 juli 2026 | Sveriges cyberverksamhet flyttade från MCF (tidigare MSB) till NCSC. |
| 27 juli 2026 | Digital Omnibus om AI, förordning (EU) 2026/1744, trädde i kraft. |
| 2 aug 2026 | Transparenskraven i artikel 50 började gälla för nya system. |
| 2 dec 2026 | System som redan finns på marknaden ska märka AI-genererat innehåll. |
| 2 dec 2027 | Högriskkraven i bilaga III gäller, uppskjutna från 2 augusti 2026. |
Vem behöver ett säkerhetslager för AI
Avgränsa efter exponering, inte efter antal anställda. Frågan är hur stor räckvidd den AI som redan finns i din miljö har, och om någon alls ser vad den gör.
Tre kontrollfrågor räcker oftast. Kan du lista vilka AI-verktyg och konton din personal använt den här veckan, inklusive de som IT aldrig godkänt? Har något av dem behörigheter som når e-post, filer, källkod eller ett kundsystem? Kan du i efterhand rekonstruera vad en AI-assistent läste och sedan gjorde?
Jämförelsen folk griper efter är AI-detektering och respons mot MDR, och den har fel form. MDR bevakar endpoints, identiteter, nätverk och cloud-arbetslaster, och detta är inget argument mot MDR. MDR ser att en process startar. Den ser inte instruktionen som orsakade det.
Där AI-lagret biter först
- Copiloter och assistenter : Allt som läser e-post, filer och chatt ärver användarens räckvidd.
- Kodagenter : Åtkomst till repo och pipeline gör en dålig instruktion till incheckad kod.
- Kundvända bottar : Otillförlitlig indata kommer in per design, så injektion är ett driftvillkor.
- Ogodkända verktyg : Konton köpta på eget kort ligger utanför alla kontroller du betalat för.
Tre felmoder som din nuvarande övervakning missar
Shadow AI, promptinjektion och kapade agenter är de tre som betyder mest för de flesta organisationer. En är ett styrningsfel, en är en egenskap hos hur språkmodeller fungerar och en är ett behörighetsfel.
Shadow AI och dataflödena ingen godkänt
Shadow AI är användningen av AI-verktyg och konton som IT och säkerhet aldrig godkänt. Det liknar shadow IT-vågen på 2010-talet med en skillnad. Ett fildelningskonto lagrar dina data. Ett AI-verktyg bearbetar dem.
Styrningen gick bakåt under 2026. IBM fann att 68 % av de drabbade organisationerna saknade rutin för att styra AI-användning eller upptäcka shadow AI, upp från 63 %, samtidigt som andelen som krävde IT-godkännande innan ett verktyg togs i bruk föll från 45 % till 38 %. Andelen undersökta intrång med shadow AI inblandat fördubblades, från 20 % till 43 %.
Promptinjektion och instruktionen du inte skrev
Promptinjektion innebär att angriparens instruktioner levereras via innehåll som modellen läser. Det fungerar eftersom en språkmodell tar emot instruktioner och data i samma kanal och inte tillförlitligt kan skilja dem åt. OWASP har hållit kvar den på första plats genom flera utgåvor och skriver att det är oklart om helt säkert skydd finns, vilket är skälet till att kontrollerna måste ligga runt modellen.
EchoLeak i Microsoft 365 Copilot
I juni 2025 visade en sårbarhet i Microsoft 365 Copilot, med beteckningen CVE-2025-32711 och graderad 9,3, hur indirekt injektion ser ut i skarp drift. Ett enda preparerat mejl räckte och användaren klickade aldrig på något. När Copilot senare drog in mejlet i sin kontext styrde dolda instruktioner i det assistenten till att hämta internt innehåll och skicka ut det.
Microsoft beskrev det som AI command injection som låter en obehörig angripare röja information över nätverk, åtgärdade det på serversidan och rapporterade ingen exploatering i verkligheten. Lärdomen överlever patchen. Nyttolasten var vanlig text utan signatur för skadlig kod.
Kapade agenter och för vida behörigheter
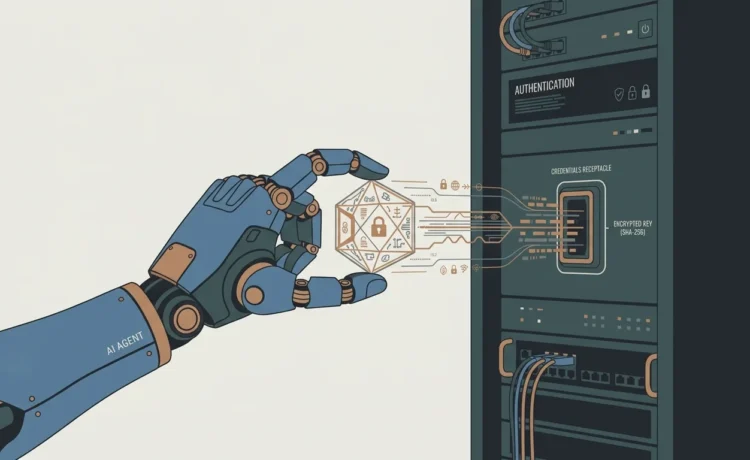
Kapad agent är vardagsnamnet på det OWASP kallar excessive agency. En agent har behörigheter, anropar verktyg och kedjar steg utan att en människa bekräftar varje steg, så den som styr instruktionerna ärver räckvidden. OWASP:s rangordning för 2026 flyttade excessive agency från sjätte till tredje plats, med 75 % vikt på praktikernas bedömning och 25 % på analys av 6 639 dokumenterade incidenter.
GTG-1002 och agenten som körde intrånget
I november 2025 redovisade Anthropic en kampanj som upptäckts två månader tidigare och som med hög säkerhet tillskrivs en kinesisk statsstödd grupp som företaget spårar som GTG-1002. Angriparna utgav sig för att vara ett säkerhetsföretag som utförde godkänd testning och körde sedan Claude Code mot ett trettiotal mål inom teknik, finans, kemisk industri och offentlig sektor. Anthropic uppger att AI:n utförde 80 till 90 % av de taktiska momenten och att ett fåtal intrång lyckades.
Redogörelsen bygger på leverantörens egen rapportering utan publicerad oberoende validering, så hantera detaljerna varsamt. Den som styr en agents instruktioner styr en kapabel operatör.
Vad det kostar att ha fel
Sanktionerna i EU:s AI-förordning gäller sedan 2 augusti 2025, och artikel 99 sätter tre nivåer utifrån vilken skyldighet som brutits, inte utifrån skadan. Siffran som oftast hamnar i styrelseunderlag, 35 miljoner EUR eller 7 % av global årsomsättning, gäller enbart de förbjudna användningarna i artikel 5. Att lägga den på en transparensbrist eller ett högriskfel är det vanligaste misstaget i kommentarerna kring förordningen. De ligger på 15 miljoner EUR eller 3 %.
Det svenska lagret ligger vid sidan av och gäller redan. Cybersäkerhetslagen (SFS 2025:1506) förde in NIS2 i svensk rätt den 15 januari 2026 utan övergångstid, och skyldigheterna följer de nätverks- och informationssystem verksamheten använder. En AI-assistent inkopplad mot e-post och fillagring ligger innanför den gränsen. Sedan 1 juli 2026 går betydande incidenter till Nationellt cybersäkerhetscenter.
För de flesta organisationer är kostnaden utanför regelverket den större. IBM anger AI-möjliggjorda intrång till i snitt 6 miljoner USD mot ett globalt snitt på 4,99 miljoner USD.
Sanktionsnivåerna samlade
Taket är det högre av beloppet och procentsatsen. För SME och startups gäller det lägre.
- Förbjudna användningar enligt artikel 5: upp till 35 miljoner EUR eller 7 % av global årsomsättning
- Övriga överträdelser, inklusive transparenskraven i artikel 50: upp till 15 miljoner EUR eller 3 %
- Felaktig eller vilseledande information till myndigheter: upp till 7,5 miljoner EUR eller 1 %
- Väsentliga verksamhetsutövare enligt Cybersäkerhetslagen: upp till 10 miljoner EUR eller 2 % av global omsättning
Gör det här innan du köper något
Börja med inventering, för du kan inte styra ett bestånd du inte känner till. Identitetsloggar visar vilka AI-tjänster personalen loggat in på, utläggsdata visar vilka abonnemang som köpts utanför inköp och proxyloggar visar vart trafiken går.
Kartlägg sedan räckvidd i stället för användning. Notera för varje AI-verktyg och agent på listan vilka data det kan läsa, vilka system det kan skriva till och vems behörigheter det använder. Ett lite använt verktyg med bred åtkomst är ett större problem än ett populärt som inte läser något känsligt.
Först därefter bestämmer du vad du ska köpa. Fråga vilka OWASP-kategorier en leverantör upptäcker, hur ett larm ser ut när en agent manipuleras mitt i en uppgift och vad som blockeras i stället för att bara loggas. En leverantör som inte kan visa skillnaden mellan en AI-händelse och en endpoint-händelse säljer dig det du redan har.
Så håller du AI-användningen styrd
Under 2026 gav NSA, brittiska NCSC, Canadian Centre for Cyber Security och Nya Zeelands NCSC ut gemensam vägledning för att säkra agentisk AI. Skydd inbyggda i modellen räcker inte i sig, och agentiska system bör antas kunna bete sig oväntat.
Deras kontrollset blir konkret arbete. Begränsa vad agenter når, särskilt känsliga data och kritiska system. Knyt behörigheter till uppgiften i stället för till användaren. Ha en människa i loopen för åtgärder med konsekvens. Kör agenter som läser otillförlitlig indata i sandlåda. Behåll ett sätt att stänga av en agent, och testa att det fungerar.
Anpassa detta efter hur mycket självständighet ett system faktiskt har, och gör godkännanden snabbare snarare än tyngre, eftersom långsamma godkännanden är det som skapar shadow AI.
Var det lämnar dig
AIDR ersätter inte övervakningen du redan kör. Det täcker ett lager som endpoint-, identitets- och nätverksverktyg aldrig byggdes för att se, och belägget för att lagret angrips finns nu offentligt.
Gör inventeringen först. Lista de AI-verktyg, konton och agenter som finns i din miljö den här månaden, med vilka data var och en når, och ta listan till din nuvarande leverantör.
Vanliga frågor
Vad är AIDR?
AIDR står för AI-detektering och respons. Det är arbetet med att övervaka och hantera säkerhetshändelser i organisationens AI-lager, alltså verktygen personalen använder, prompterna och data som passerar genom dem, modellerna verksamheten kör och agenterna som agerar med riktiga behörigheter.
Behöver jag AI-säkerhet om jag redan har MDR?
Det beror på räckvidd, inte på hur mogen din AI-användning är. Har ett AI-verktyg i miljön behörigheter som rör e-post, filer, kod eller kunddata, och ingen kan rekonstruera vad det läste och sedan gjorde, har du ett oövervakat lager som MDR aldrig byggdes för att se.
Vad är skillnaden mellan AIDR och MDR?
MDR bevakar endpoints, identiteter, nätverk och cloud-arbetslaster och eskalerar det som hittas. AIDR bevakar AI-lagret, alltså prompter, modeller, AI-dataflöden och agenters åtgärder. MDR ser att en process startar. AIDR riktar sig mot instruktionen bakom och mot vad agenten gjorde sedan.
Kräver EU:s AI-förordning att vi övervakar AI-användning?
Inte som en enskild övervakningsplikt. Förordningen lägger skyldigheter efter roll och riskklass, där transparenskraven i artikel 50 gäller nya system sedan 2 augusti 2026 och högriskkraven är uppskjutna till 2 december 2027. Sanktionerna gäller sedan 2 augusti 2025.
Vi har inte godkänt några AI-verktyg. Har vi ändå shadow AI?
Med stor sannolikhet, eftersom shadow AI är ogodkänd användning och växer där godkännanden är långsamma eller saknas. IBM fann att 68 % av de drabbade organisationerna saknade rutin för att styra AI-användning eller upptäcka shadow AI, och andelen intrång med shadow AI fördubblades på ett år.
eBuilder Security erbjuder AI Detection and Response som hanterad tjänst. Sidan om AI Detection and Response beskriver vad tjänsten omfattar.
This post is also available in:
 English