Sammanfattning
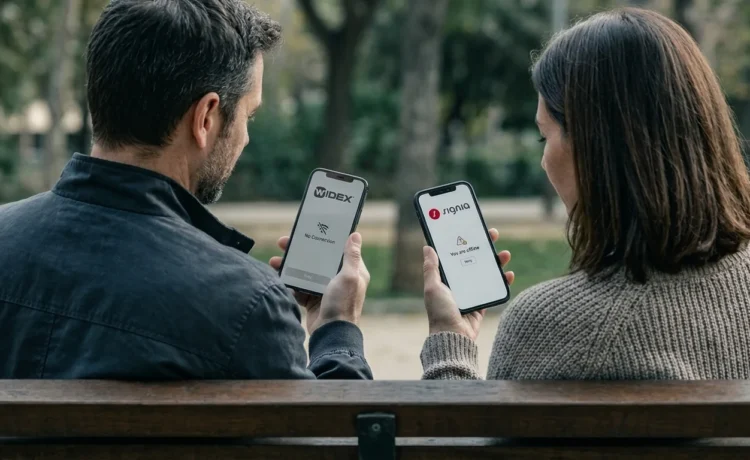
Den it-attack mot WS Audiology som bolaget berättade om den 26 oktober 2026 gällde obehörig åtkomst till kundregistret (CRM-miljön) och vissa operativa system. WSA är det danska moderbolaget bakom hörapparatmärkena Widex och Signia. Bolaget begränsade åtkomsten till flera system och anlitade externa forensiker. Under arbetet med att begränsa angreppet stängdes appen Widex MOMENT, anpassningsplattformen Widex Compass Cloud och Signia TeleCare ner. Enligt WSA fungerade Compass Cloud igen den 30 oktober och själva hörapparaterna har inte påverkats. Vem som låg bakom angreppet, hur angriparna tog sig in och om data stals har bolaget inte uppgett. Det är WSA:s andra kända intrång sedan juli 2024.
Hörapparaterna fungerar men apparna slogs ut
Värst drabbad var Widex MOMENT, appen där användare når hörapparatens lyssningsinställningar via mobilen. WSA räknade med att få i gång den under helgen den 31 oktober till den 1 november. Om det lyckades är oklart. Bolaget har inte sagt det offentligt.
Widex Compass Cloud används av audionomer och andra yrkesverksamma för att anpassa och finjustera Widex-apparater. Plattformen stängdes i förebyggande syfte och var enligt WSA i full drift igen den 30 oktober. En talesperson betonade att säkerhetshotet ”inte orsakades av vår molnbaserade programvara” (översatt från engelska). Signia TeleCare, som används för fjärrvård, låg fortfarande nere samma dag och väntades tillbaka i början av veckan därpå. Signias hörapparater kunde ändå anpassas på vanligt sätt på klinikerna.
Webbutikerna fungerade. Order skickades som vanligt.
Intrånget nådde CRM-miljön
WSA:s första besked, publicerat på koncernens webbplats 26 oktober, är kort. Där står att obehöriga kommit åt CRM-miljön och vissa operativa system. Åtkomsten till en del system begränsades medan bolaget stängde in och åtgärdade angreppet. Kunderna kontaktades direkt och externa forensiker utreder nu vad som har hänt i systemen. När intrånget började eller upptäcktes framgår inte.
I en uppdatering den 30 oktober, som publicerades av en branschsajt för hörselvård, var formuleringen bredare. Nu talade WSA om obehörig åtkomst till vissa it-system i bolagets egen it-miljö. Verksamheten hade enligt bolaget fortsatt med vissa avbrott och systemen återställdes stegvis i prioriterad ordning.
Ransomware-attacken 2024 slutade med ett åtagande i Singapore
Det är andra gången på drygt två år som en it-attack mot WS Audiology blir offentlig. Den 5 juli 2024 upptäckte WSA intrång i det lokala butikssystemet för Bloomhearing i Australien och Nya Zeeland, ett system som även innehöll en del data från butiksverksamheten i Hongkong och Singapore. I en uppdatering 10 september 2024 skrev bolaget att angriparna tillfälligt haft åtkomst till personuppgifter om patienter och anställda. Kopior kan ha tagits.
Singapores dataskyddsmyndighet PDPC beskriver händelsen som en ransomware-attack mot arkiverade data på en server hos Active Hearing, koncernens australiska butiksbolag. Widex Singapore anmälde den till myndigheten 15 juli 2024 och PDPC godtog sedan ett frivilligt åtagande från bolaget som undertecknades den 22 april 2025 och publicerades 21 maj 2025. Bolaget lovade bland annat att flytta alla personuppgifter från Active Hearings system tillbaka till datacentret i Singapore.
WSA nämner inte 2024 års incident i något av sina besked i år.
Angripare och läckta uppgifter okända
WSA har inte pekat ut någon angripare och inte förklarat hur intrånget gick till. Bolaget anger inte hur många kunder som berörs och det framgår inte heller om CRM-miljön innehöll personuppgifter som lästes eller kopierades av angriparna. Inga IoC:er finns publicerade. Det är också okänt om incidenten har anmälts till danska Datatilsynet eller till en nationell cybersäkerhetsmyndighet. Bolaget säger inget om det.
NIS2-direktivet omfattar i bilaga II tillverkare av medicintekniska produkter enligt EU:s förordning om medicintekniska produkter. Enligt artikel 23 ska en tidig varning om en betydande incident lämnas till den nationella CSIRT-enheten inom 24 timmar. WSA:s besked tar inte upp NIS2.
Förra gången dröjde beskedet om personuppgifter i 67 dagar
Intrånget hos Bloomhearing upptäcktes den 5 juli 2024 och anmäldes i Singapore tio dagar senare. Att patienters och anställdas uppgifter berörts bekräftade WSA offentligt först 10 september, 67 dagar efter upptäckten. Den här gången pekade bolaget redan i första beskedet ut CRM-miljön, alltså den plats där ett företag samlar sina uppgifter om kunderna. Åtta dagar senare har WSA ännu inte sagt vad miljön innehöll eller om något fördes ut.
Referenser
- Information about IT security incident
- IT security incident update
- Voluntary Undertaking by Widex Singapore Pte Ltd
- Europaparlamentets och rådets direktiv
- Publicerad rapport: WSA:s uttalande 30 oktober 2026
This post is also available in:
 English