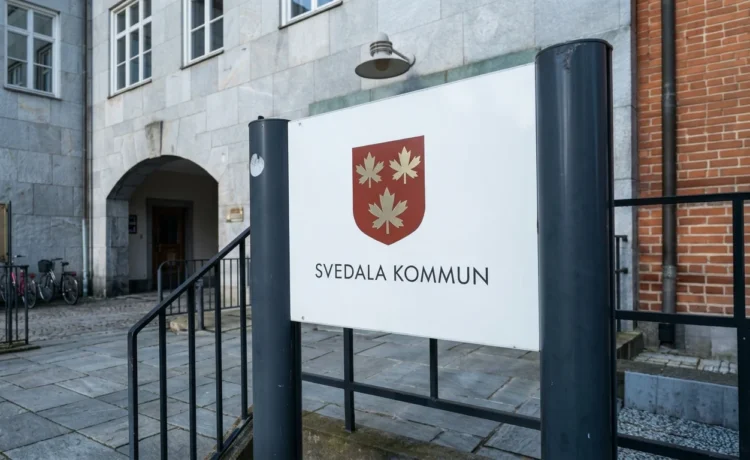
En it-attack mot Svedala kommun natten till torsdagen den 1 oktober fick kommunen att stänga ner samtliga digitala system. En angripare hade tagit sig in i nätverket. Kommunens e-tjänster slutade fungera och hemtjänst och äldreomsorg gick över till pappersrutiner. Kommundirektör Johan Lundgren säger till SVT att intrånget ser ut att vara ransomware. Något krav på lösensumma har inte kommit in.
Kommunen strax sydost om Malmö har gått upp i krisläge och polisen är inkopplad, rapporterar Sveriges Radio. Någon prognos för när systemen fungerar igen finns inte. En tillfällig webbplats används för information och växeln är bemannad.
Kommunen stängde ner på eget initiativ
Enligt SVT tog sig någon in i kommunens it-system och försökte komma åt information. Kommunen stängde då ner systemen som en säkerhetsåtgärd. Till P4 Malmöhus säger Lundgren att det rör sig om en attack utifrån, men han vill inte spekulera i vem som ligger bakom eller hur angriparen tog sig in.
Nedstängningen slår mot den dagliga verksamheten. E-tjänsterna står still, omsorgspersonalen dokumenterar på papper och invånarna hänvisas till växeln. Kommunen kartlägger fortfarande omfattningen av intrånget och kan ännu inte säga vilken information som kan ha läckt. Enligt TT är det oklart om känsliga uppgifter har hamnat i orätta händer.
Kommunen ansvarar för socialtjänst, skola och äldreomsorg. Verksamheten fungerar efter omständigheterna bra, enligt Lundgren.
Risken pekades ut 2022 och 2025
Kommunen arbetar efter en krisledningsplan som kommunstyrelsen antog i oktober 2025, framgår av styrelsens yttrande i november 2025 över revisorernas granskning av det civila försvaret. Informationssäkerheten hade pekats ut redan tidigare. I en granskning från 2022, gjord av KPMG på uppdrag av kommunens revisorer, konstaterades att väsentliga moment för att hantera risker och krav på informationssäkerhet inte hade genomförts. I årsredovisningen för 2025 listar kommunen it-säkerhet bland sina risker med hänvisning till ett ökat beroende av digitala system. Åtgärden som anges är att förstärka it-säkerheten.
Inget av dokumenten säger hur angriparen kom in.
Rapporteringsfristerna enligt cybersäkerhetslagen
Kommunerna omfattas av cybersäkerhetslagen (SFS 2025:1506), den svenska NIS2-lagen som trädde i kraft den 15 januari 2026. Utredningen bakom lagen föreslog att samtliga kommuner skulle omfattas. Enligt MCF, tidigare MSB, ska en betydande incident rapporteras i tre steg: en tidig varning inom 24 timmar, en incidentanmälan inom 72 timmar och en slutrapport inom en månad.
Av rapporteringen hittills framgår inte om kommunen har bedömt incidenten som betydande eller lämnat någon tidig varning. Räknat från natten till torsdagen skulle en tidig varning ha lämnats under natten till fredagen och incidentanmälan senast under natten till söndagen den 4 oktober. Dataskyddsförordningen ger samma frist på 72 timmar för anmälan till IMY om personuppgifter har berörts.
Nio dagar före angreppet, den 22 september, påförde IMY Miljödata en sanktionsavgift på 1,8 miljoner kronor för brott mot artikel 32.1 i dataskyddsförordningen. Programvaruleverantören i Karlskrona låg bakom en stor läcka av personuppgifter 2025. Beslutet pekade på att automatisk realtidsövervakning saknades.
Inga besked om data, intrångsväg eller angripare
Kommunen har inte sagt hur angriparen tog sig in eller om data har förts ut. Ingen grupp har pekats ut och Lundgren har inte gett någon tidsplan för återställningen. Uppdateringar läggs ut på den tillfälliga webbplatsen.
Referenser
- It-attack mot Svedala: kommunens digitala system ligger nere
- IT-attack mot Svedala kommun: ”Handbroms på allt”
- It-attack mot Svedala: ”Alla system nere”
- Yttrande över granskningsrapport avseende civilt försvar
- Granskning av informationssäkerhet
- Årsredovisning 2025 Svedala kommun
- SOU 2024:18 Nya regler om cybersäkerhet
- Konsekvensutredning för MCF:s föreskrifter om incidentrapportering
This post is also available in:
 English