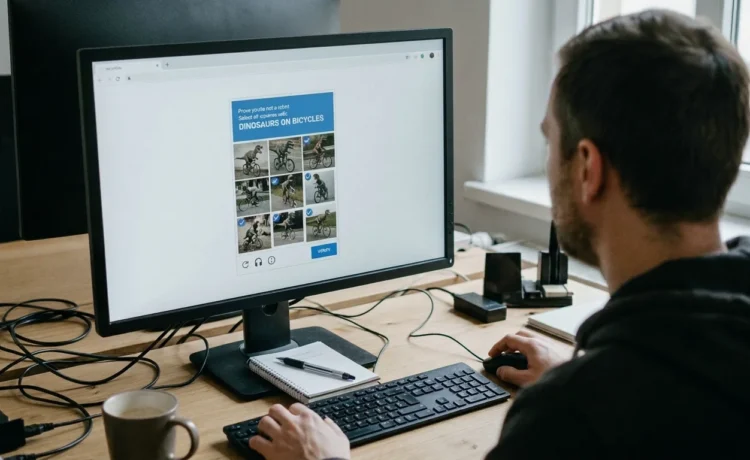
Någon gång under sommaren 2026 öppnade en anställd på Berlins senatsförvaltning för trafik och miljö ett mejl som visade sig vara phishing. Det ledde till en webbsida. Sidan bad om något de flesta av oss gör flera gånger i veckan utan att tänka efter: bekräfta att du inte är en robot.
Exakt vad den anställda såg på skärmen vet bara utredarna. Men både det tyska cybersäkerhetsverket BSI och Microsoft har beskrivit tekniken, en så kallad falsk captcha, i detalj. En välbekant kryssruta. Sedan en kort instruktion som ser ut att höra till samma kontroll: tryck på en tangentkombination, klistra in texten som redan ligger i urklipp och tryck Enter. Det tar tre sekunder. Inget lösenord skrivs in på någon falsk inloggningssida.
Det räckte. Under de följande dagarna kopierade ransomwaregruppen Rhysida enligt egen uppgift 5,79 terabyte från två av Berlins senatsförvaltningar. När staden vägrade betala 30 bitcoin, cirka två miljoner euro (drygt 20 miljoner kronor), publicerade gruppen omkring 1,4 miljoner filer på darknet. Bland dem fanns personalakter, inskannade id-kort, födelsebevis för anställdas barn och lösenordslistor i klartext, enligt Tagesspiegel.
Sidan hade bett den anställda bevisa att hen var en människa. Det var precis vad hen gjorde, på samma sätt som vem som helst av oss. Själva klicket var litet. Nästan allt som gjorde det förödande fanns på plats långt innan.
It-attacken mot Berlin i korthet
- Vad hände: gruppen Rhysida stal data från två av Berlins senatsförvaltningar (stadsutveckling och trafik), främst mellan 7 och 12 augusti 2026. Gruppen påstår sig ha 5,79 terabyte.
- Hur de kom in: via en falsk captcha. Ett phishingmejl ledde en anställd till en falsk captcha som bad hen klistra in ett kommando i Windows Terminal eller PowerShell, enligt tyska medier. BSI har offentligt kopplat incidenten till kampanjen TerminalFix. Berlin har inte redovisat hela angreppskedjan.
- Vad som läckte: omkring 1,4 miljoner filer, publicerade efter att Berlin vägrat betala 30 bitcoin, bland annat personalakter, id-kort och lösenord i klartext.
- Varför det blev så stort: det stulna materialet kom främst från gemensamma och personliga nätverksdiskar i två förvaltningar och datan lämnade nätet i flera dagar utan larm.
- Lärdomen: lär medarbetarna känna igen falska captchor. Bygg sedan nätet så att ett klick inte kan kosta allt.
Sju dagar utan larm
Enligt Berlins kriminaltekniska utredning flödade huvuddelen av datan ut mellan 7 och 12 augusti 2026. Drabbade var senatsförvaltningen för stadsutveckling, byggande och bostäder samt förvaltningen för mobilitet, trafik, klimatskydd och miljö. Intrånget hade börjat tidigare än så. Den 14 augusti kopplades båda bort från Landesnetz, delstatens nätverk som binder samman senatsförvaltningar, underlydande myndigheter och stadsdelar. Allmänheten fick veta det tre dagar senare, skriver heise.
Konsekvenserna märktes direkt. De anställda saknade mejl och internet och gick bara att nå via telefon och fax. Den 21 augusti satt bostadsbidraget till mer än 50 000 hushåll fast, enligt heises tidslinje. Den 23 augusti kopplades båda förvaltningarna in i nätet igen.
Sedan kom utpressningen. Rhysida lade upp Berlin på sin läcksajt, krävde 30 bitcoin och gjorde reklam för bland annat lösenordslistor och fler än 46 500 avtal. Berlins digitaliseringschef Florian Hauer svarade för staden: ”The State of Berlin will not give in to blackmail”, sade han. Lösenord till verksamhetssystem hade redan läckt och i början av september stängde de två förvaltningarna distansåtkomsten till sina nät för andra gången. Ett av de exponerade lösenorden var ”Sonnenschein13”, rapporterade Tagesspiegel.
Ultimatumet löpte ut den 4 september, drygt två veckor före valet till Berlins delstatsparlament den 20 september. Rhysida publicerade filerna. Den 6 september kom ett andra paket med inloggningsuppgifter.
Den 16 oktober meddelade senatskansliet att det akuta hotet var avvärjt och att inga nya angrepp mot de drabbade delarna av nätet hade skett sedan 13 augusti. Analysen av den läckta datan pågår fortfarande, enligt Berlin.de.
Människorna bakom 1,4 miljoner filer
Bakom terabyten finns namn. DW räknade till 1 439 893 filer, bland dem lönebesked, tjänstekorrespondens, telefonnummer och hemadresser. Tagesspiegel bekräftar att arkivet även innehåller rehabiliteringsunderlag, utdrag ur belastningsregistret och interna mejl. Rhysida påstår dessutom att 148 IBAN-nummer finns i materialet.
De flesta som finns i filerna har aldrig klickat på någonting. Tänk på en ingenjör vars barns födelsebevis skannades in i en personalmapp för flera år sedan. Eller en invånare vars ärende hamnade på en gemensam nätverksdisk. Senaten har lovat att kontakta drabbade medborgare, anställda och företag per brev eller mejl, i ordning efter risk. Tills brevet kommer vet de inte om de finns i arkivet.
Och så finns den person som faktiskt klickade. Thorsten Schleheider, vice ordförande för polisfacket GdP i Berlin, var tydlig efter läckan: ”Våra kollegor bär inte skulden för att it-säkerheten i delstaten Berlin har körts i botten i årtionden”, sade han enligt Berliner Zeitung. Säkerhetsforskarna på G DATA drar samma slutsats av tekniska skäl. Angreppet krävde många steg och mycket tid. Därför vore det fel att lägga ansvaret på den anställda ensam.
Vad är en falsk captcha (ClickFix)?
En falsk captcha, ofta kallad ClickFix, är en social engineering-metod där en webbsida härmar en ”bekräfta att du är människa”-kontroll och sedan instruerar besökaren att kopiera och köra ett kommando på sin egen dator. Kommandot installerar skadlig kod. En äkta captcha ber dig aldrig lämna webbläsaren, öppna ett systemfönster eller klistra in något.
Metoden dök upp 2024 och har spridit sig snabbare än nästan alla tidigare intrångsmetoder. ESET mätte en ökning på 517 % mellan andra halvåret 2024 och första halvåret 2025. I Microsofts Digital Defense Report 2025 var ClickFix den vanligaste vägen in i de incidenter som företagets Defender Experts hanterade, med 47 %, före klassisk phishing på 35 %. MITRE lade till tekniken i ATT&CK i april 2025, i version 17, som T1204.004. Ökningen fortsätter: ESET:s hotrapport för första halvåret 2026 visar 108 % fler ClickFix-detektioner än året innan, enligt CybelAngel, vilket gör metoden till den näst vanligaste attackvektorn efter phishing.
| Äkta captcha | Falsk captcha (ClickFix) | |
|---|---|---|
| Var den sker | I webbläsaren | Skickar dig till Kör-rutan, Terminal eller PowerShell |
| Vad den ber om | Kryssa i en ruta, välja bilder, skriva av tecken | Tryck Windows+R eller Ctrl+V, klistra in, tryck Enter |
| Urklipp | Rörs aldrig | Fylls i tysthet med ett skadligt kommando |
| Resultat | Du kommer till sidan | Skadlig kod körs med dina behörigheter |
Förklaringen är enkel. E-postfilter letar efter skadliga bilagor och kända skadliga länkar. Endpoint-skydd bevakar misstänkta filer som landar på disken. ClickFix levererar ingetdera. Offret skriver eller klistrar in första steget själv, så koden körs som användaren, med användarens behörigheter och via verktyg som Windows litar på.
Så blev en dator en tunnel in i nätet
Varianten som nådde Berlin heter TerminalFix. Microsoft beskrev kampanjen den 28 augusti 2026. Den 4 september gick BSI ut med en säkerhetsvarning med kritikalitet 2 (hög) efter att en tysk statlig institution komprometterats på samma sätt. Varningen nämner inte Berlin. BSI bekräftade på Mastodon att verket deltar i Berlinutredningen och länkade till den. Enligt Tagesspiegel var ingången ett phishingmejl till en anställd på trafikförvaltningen. Berlin har inte själv bekräftat hela angreppskedjan.
Kedjan ser ut så här enligt Microsoft. En legitim webbplats kapas och visar en falsk verifieringsruta från Cloudflare. Besökaren ombeds klistra in ett kommando i Windows Terminal eller PowerShell, inte i Kör-rutan som äldre ClickFix-varianter använder. En terminal tar emot längre skript. Kommandot hämtar nästa steg: en skadlig DLL som laddas av ett legitimt program, kod gömd i PNG-bilder och persistens så att fotfästet överlever en omstart. Därefter kartläggs Active Directory, bland annat domänförtroenden, domänadministratörer och beskrivningsfält där administratörer ibland lämnar lösenord. Till sist startar en Python-baserad omvänd tunnel utan synligt fönster och ansluter utåt via en krypterad WebSocket på port 443.
Det sista steget ändrar skadans omfattning. Tidigare ClickFix-kampanjer installerade oftast infostealers som tömde webbläsaren på lösenord på en enda dator. En omvänd tunnel gör i stället den anställdas dator till en dörr. Angriparen når varje server, filresurs och system som datorn når. Trafiken ser ut som vanlig HTTPS.
BSI hittade javascriptet bakom den falska captchan på flera hundra webbplatser, även helt vanliga sajter som manipulerats i det tysta. Verket beskriver angriparna som ekonomiskt motiverade och opportunistiska. De tar den som går i fällan, inte bara myndigheter. Enligt G DATA lämnade datan till slut Berlin via molnlagring, med molnleverantörens egna kopieringsverktyg.
Varför noggranna människor ändå klistrar in kommandot
Det ligger nära till hands att kalla Berlin ett misslyckande för utbildningen. Mer användbart är att fråga varför tricket fungerar även på människor som har utbildats.
I tjugo år har captchor lärt oss att en kryssruta för att bevisa att vi är människor är en normal tull på vägen till något vi behöver. Den falska varianten lånar det förtroendet och lägger till ett steg som känns som en del av samma rutin. Urklippet är redan ifyllt. Kortkommandot tar en sekund. Klassisk phishingutbildning lär oss att granska avsändaren, hålla muspekaren över länkar och aldrig skriva in lösenord på okända sidor. En falsk captcha ber inte om något av det. Den ber användaren göra något som ingen har varnat för.
Sammanhanget gör resten. Sidan ligger på en riktig webbplats. Ingenting på skärmen ser ut som ett angrepp, eftersom angreppet är användarens egna tangenttryckningar.
Medvetenhet spelar fortfarande roll. En enda regel täcker nästan alla varianter: om en ”verifiering” ber dig trycka Windows+R, öppna en terminal eller klistra in något är det ingen captcha. Stäng fliken och rapportera. Den regeln hör hemma i varje utbildningsprogram och phishingtest i år. Men en organisation som förlitar sig på att varje anställd känner igen varje nytt bete, varje dag, har gjort en enskild person till sitt sista försvar. Microsoft kombinerar därför sin varning med tekniska spärrar för vem som över huvud taget får köra PowerShell och terminaler.
En dator, två förvaltningar
Den andra lärdomen är den som kritikerna i Berlin har fokuserat på. Att en dator komprometteras ska inte innebära att två förvaltningar gör det.
Berlin har inte redovisat vilka behörigheter den anställdas konto hade och det vore orättvist att gissa. Det som är offentligt räcker för att se problemet. Enligt delstatens egen beskrivning, sammanfattad av SOCRadar, var det mesta av det stulna materialet ostrukturerad data från gemensamma och personliga mappar, inte från specifika verksamhetssystem. Lösenord låg i klartext i dokument som angriparna kunde läsa. Enligt heise gav det troligen Rhysida ”ett relativt lätt spel”. Berlins inrikesutskott hade kritiserat delstatens cybersäkerhet i flera år, påpekar HiSolutions.
Inte heller detektionen täckte gapet. Sedan 2022 driver Berlins it-leverantör ITDZ en SOC som registrerade omkring 10 miljoner obehöriga åtkomstförsök mot delstatsnätet på ett enda år, enligt dpa. Ändå lämnade stora mängder data två förvaltningar under flera dagar innan någon drog ur sladden.
Kort sagt gav klicket Rhysida en dator. De gemensamma mapparna inom räckhåll, lösenorden i klartext och den utgående trafik som ingen ifrågasatte gav Rhysida resten.
Här bör de flesta organisationer börja leta, eftersom det är här de har störst kontroll. Vad kan en kapad laptop på ekonomiavdelningen nå i dag? Vilka filresurser, vilka servrar, vilka mappar som heter ”IT” eller ”Lösenord” och som ingen har öppnat sedan 2021? Ett penetrationstest som utgår från en vanlig användares dator ger svaret snabbare än någon policygenomgång.
Rhysida har gjort det förut
Rhysida har drivits som ransomware-as-a-service sedan mitten av 2023. I oktober 2023 drabbades British Library, som vägrade betala. Omkring 600 GB publicerades och delar av verksamheten låg nere i månader. Även spelstudion Insomniac Games finns bland offren. Bianca Kastl från Chaos Computer Club påpekade för rbb att gruppen redan har angripit staden Stuttgart. I en gemensam varning från 2023 angav CISA, FBI och MS-ISAC att gruppen brukar ta sig in via VPN-konton utan MFA, sårbarheten Zerologon och phishing. Berlin visar att gruppen byter ytterdörr till det som fungerar bäst för året.
Det här kan ni kontrollera redan i veckan
Inget av detta kräver en ny budgetcykel. För svenska organisationer kopplar det också direkt till kraven på riskhantering och incidentrapportering i NIS2 och cybersäkerhetslagen samt till GDPR:s tidsfrister vid personuppgiftsincidenter.
- Lär ut den enda regeln. En captcha som ber om en tangentkombination, en terminal eller att klistra in något är falsk. Lägg in ett falskt captcha-bete i nästa phishingtest.
- Begränsa Kör-rutan, PowerShell och Windows Terminal för medarbetare som inte behöver dem i tjänsten och aktivera loggning av PowerShell-skript för övriga.
- Larma när en webbläsare startar en terminal, när pythonw.exe körs från användarmappar och när arbetsstationer öppnar nya långlivade WebSocket-anslutningar utåt. Det är mönstret en MDR- och SOC-tjänst dygnet runt ska jaga.
- Kartlägg vad ett vanligt användarkonto når och testa från en vanlig laptop. Krymp gemensamma nätverksdiskar till dem som faktiskt använder dem.
- Sök igenom filresurser efter lösenord i klartext, flytta hemligheter till en lösenordshanterare och byt allt ni hittar.
- Sätt gränsvärden för utgående trafik till molnlagring. Sju dagars dataläckage ska ge larm långt före dag sju.
- Kontrollera om organisationens inloggningsuppgifter redan cirkulerar i läckt data. En domänkontroll tar några sekunder.
Om någon redan har kört ett sådant kommando råder BSI att stänga webbläsaren direkt, installera om systemet och byta alla lösenord som använts på datorn. Koppla först bort den från nätverket.
Snabba svar om falska captchor
Hur skiljer jag en falsk captcha från en äkta?
En äkta captcha håller dig kvar i webbläsaren: du kryssar i en ruta, väljer bilder eller skriver av tecken. En falsk captcha ber dig använda kortkommandon, öppna Kör-rutan eller en terminal eller klistra in text. Den begäran räcker som bevis på att det är ett angrepp.
Kan jag bli infekterad bara av att se en falsk captcha?
Att se sidan räcker inte. Angreppet fungerar först när du klistrar in och kör kommandot som lagts i ditt urklipp. Har du bara sett sidan, stäng den och töm urklippet.
Vad gör jag om jag har kört kommandot?
Koppla bort datorn från nätverket och kontakta it- eller säkerhetsavdelningen direkt. BSI råder att stänga webbläsaren, installera om systemet och byta alla lösenord som använts på datorn.
Drabbar ClickFix bara Windows?
Nej. Det finns varianter som ber Mac- och Linuxanvändare klistra in kommandon i Terminal. Windows är vanligast på grund av Kör-rutan och PowerShell.
Vad skiljer ClickFix från TerminalFix?
ClickFix är den övergripande metoden med falska captchor. TerminalFix är en variant från 2026 som skickar offret till Windows Terminal eller PowerShell och slutar i en omvänd tunnel in i det interna nätet. Det är metoden som kopplas till attacken mot Berlin.
Tillbaka till skrivbordet
Någonstans i Berlin finns en anställd som följde en till synes rutinmässig instruktion på en sida som såg ut som resten av internet. Tusentals kollegor och invånare väntar på besked om deras dokument ligger i ett arkiv på darknet. Staden ägnade veckorna före ett val åt att förklara varför den inte tänkte betala.
Klicket tog sekunder. Det som gjorde det så dyrt tog år: gemensamma mappar som ingen rensade, lösenord sparade i dokument och dagar av utgående trafik som ingen ifrågasatte. Inget av det kan en anställd åtgärda vid sitt skrivbord. Det är beslut som en organisation fattar eller skjuter upp långt innan en webbsida ber någon bevisa att hen är människa. Samma mönster syns närmare hemma i vår genomgång av fem svenska incidenter från i år.
Referenser
- TerminalFix campaign deploys a reverse tunnel through multistage intrusion
- BSI statement on TerminalFix and the Berlin incident
- Following a cyberattack: Immediate threat to the administration cleared
- Nach Hackerangriff: Akute Gefährdung für Berlins Verwaltung gebannt
- Cyberattacke auf Berlin könnte größere Folgen haben als bisher gedacht
- Mit dieser Methode drangen die Hacker offenbar in Berlins IT-Netz ein
- Der Daten-Leak war ein Anschlag, die Reaktion des Senats ein Skandal
- Cyberangriff auf das Berliner Landesnetz
This post is also available in:
 English