I korthet
- En plats som är bemannad dygnet runt kräver 8 760 timmar per år. En heltidsanställd analytiker i Sverige arbetar cirka 1 880 timmar efter lagstadgad semester, så fem personer är golvet för en enda plats.
- Tre analytiker täcker som mest 64 % av året. Kontorstid måndag till fredag är cirka 27 % av veckan.
- Med SCB:s snittlön för IT-säkerhetsspecialister och 31,42 % arbetsgivaravgifter kostar fem analytiker 4,56 miljoner kronor per år, före pension, OB-tillägg, chef och verktyg.
- Enligt Cybersäkerhetslagen ska en tidig varning lämnas inom 24 timmar från kännedom om en betydande incident, även på helger. Sedan 1 juli 2026 går rapporterna till FRA.
- Godtagbara anbud i en svensk kommuns SOC-upphandling skilde sig cirka 3,6 gånger, så jämför bara MDR-offerter med samma omfattning.
- När du köper MDR flyttar arbetet men inte ansvaret. IMY granskade två kommuner och en region efter ett intrång hos en leverantör i augusti 2025.
Tre till fem analytiker ger dig kontorstid, inte en SOC dygnet runt
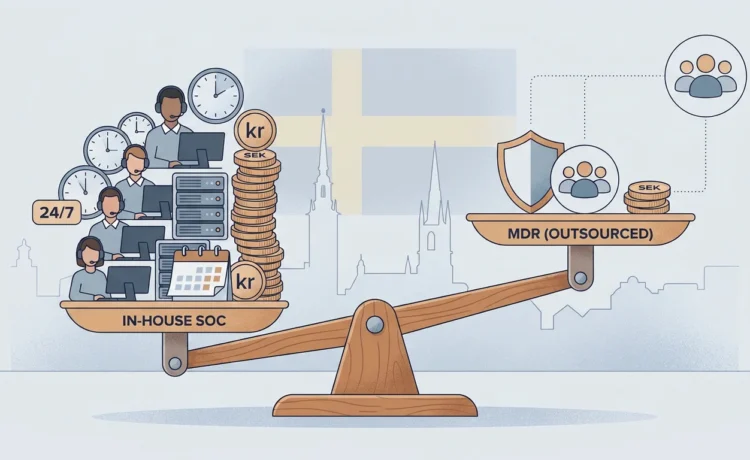
Sedan Cybersäkerhetslagen trädde i kraft den 15 januari 2026 har många it-chefer fått besvara styrelsens frågor om huruvida de ska bygga ett eget säkerhetscenter eller köpa tjänsten externt. Planen som oftast ligger på bordet omfattar tre till fem analytiker. Kommuner och regioner står inför samma val eftersom lagen omfattar även dem. Det är bemanningen som avgör kostnaden för ett SOC i Sverige, snarare än licenskostnader. Och den är för liten. Tre till fem personer kan utgöra ett starkt dagteam, men de kan inte hålla SOC-verksamheten bemannad dygnet runt, året om.
Orsaken är att säkerhetsteam dimensionerats för en annan verklighet än den där incidenter nu måste hanteras. Förr arbetade säkerhetsfunktionen kontorstid och gick igenom larmen på måndagsmorgonen. Det fungerar fortfarande för patchning, projekt och revisioner. Det som har förändrats är tidskraven för incidentrapportering. En betydande incident kräver nu en tidig varning inom 24 timmar från att organisationen fått kännedom om den. Ett team som bara bevakar under kontorstid förutsätter i praktiken att incidenten kan upptäckas och uppmärksammas först på måndagen.
MDR eller egen SOC: vad är skillnaden?
Managed detection and response (MDR) är en tjänst där en extern leverantörs analytiker övervakar din it-miljö dygnet runt, utreder larm och vidtar åtgärder enligt en överenskommen plan, till exempel genom att isolera en dator. En egen SOC gör samma sak med egen personal, egna verktyg och egna processer. Det innebär att du själv står för kostnaderna för varje bemannad timme och varje nyrekrytering.
Managed SIEM är begränsad tjänst. Tjänsten samlar in och korrelerar loggar och skickar vidare larm, men ansvaret för utredning och åtgärder ligger kvar hos den egna organisationen. Många väljer en hybrid där leverantören ansvarar för övervakningen på nätter och helger, medan det egna teamet hanterar den under dagtid.
Hur många analytiker krävs för att bemanna en SOC dygnet runt?
Börja med att räkna på antalet timmar. En bemannad SOC-plats dygnet runt motsvarar 8 760 timmar per år. Arbetstidslagen begränsar den ordinarie arbetstiden till 40 timmar i veckan och semesterlagen ger varje anställd 25 semesterdagar. Det innebär att varje heltidsanställd analytiker kan arbeta cirka 1 880 timmar per år.
Dividerar man det totala antalet timmar med antalet arbetstimmar per analytiker behövs 4,7 personer för att bemanna en enda plats. Fem är därmed ett absolut minimum. Fem analytiker lämnar bara 640 timmar per år för att täcka upp för sjukfrånvaro, utbildning och helgdagar. I praktiken innebär det att en person kan stå ensam i tjänst klockan 03.00, utan någon kollega på plats att eskalera en incident till.
Även schemaläggningen sätter gränser. Arbetstidslagen kräver också 11 timmars sammanhängande dygnsvila och 36 timmars veckovila, även om kollektivavtal kan innehålla avvikande bestämmelser. Tre analytiker ger totalt 5 640 timmar per år, motsvarande 64 procent av årets alla timmar, även om ingen någonsin blir sjuk. Som jämförelse omfattar kontorstid måndag till fredag, 08.00 till 17.00, är cirka 27 procent av veckan.
Matematiken bakom bevakning dygnet runt
| En plats | 24 timmar om dygnet i 365 dagar är 8 760 timmar per år. |
| En analytiker | 2 080 avtalade timmar minus 25 semesterdagar ger 1 880 timmar. |
| Tre analytiker | 5 640 timmar (64 % av året), utan en enda sjukdag. |
| Fem analytiker | 9 400 timmar, vilket lämnar 640 timmar för sjukfrånvaro, utbildning och helgdagar. |
SOC-kostnad i Sverige: en lägsta kostnadsnivå för egen drift
Lönekostnaderna utgör den största utgiftsposten, så utgå från tillförlitlig lönestatistik. Enligt SCB:s lönesök är den genomsnittliga månadslönen för IT-säkerhetsspecialister (SSYK 2516) 57 800 kronor i månaden, baserat på statistik från 2024. Yrkesgruppen omfattar alla IT-säkerhetsspecialister och inte enbart SOC-analytiker. Siffran bör därför betraktas som ett riktmärke snarare än en exakt genomsnittslön för SOC-analytiker.
Lönekostnader för SOC-analytiker inklusive arbetsgivareavgifter
Skatteverket anger att den fulla arbetsgivaravgiften för 2026 uppgår till 31,42 procent av bruttolönen. Med utgångspunkt i SCB:s genomsnittslön blir arbetsgivarens årliga kostnad för en analytiker cirka 911 529 kronor, inklusive arbetsgivaravgifter. För fem analytiker uppgår motsvarande kostnad till cirka 4,5 miljoner kronor per år.
Detta är dock en uppskattning av den lägsta kostnadsnivån. Tjänstepension, OB-tillägg, en SOC-chef, rekryteringskostnader och introduktion av nyanställda ingår inte i beräkningen. Därtill tillkommer kostnader för de verktyg och de system som krävs för att driva ett SOC, exempelvis SIEM- och logghanteringsplattformar, EDR-lösningar( Endpoint Detection and Response), ärendehanteringssystem och tjänster för hotunderrättelser ( Threat Intelligence). Även kostnader för de ingenjörsresurser som krävs för att utveckla och kontinuerligt uppgradera detektionsregler behöver räknas in.
Vad fem analytiker kostar före verktyg
| Månadslön | 57 800 kronor, SCB:s snitt för IT-säkerhetsspecialister. |
| Avgifter | 31,42 procent (217 929 kronor per analytiker). |
| Per analytiker | 911 529 kronor per år. |
| Fem analytiker | 4,56 miljoner kronor per år, före pension, OB-tillägg, chef och verktyg. |
Vad kostar MDR? så tolkar du en offert
Det finns ingen offentlig prislista för MDR i Sverige, och leverantörernas egna prisuppgifter ger inte någon oberoende bild av marknaden. Offentlig upphandling är ger däremot ett mer objektivt jämförelseunderlag. Ett exempel är Uppsala kommuns tilldelningsmeddelande på TED, publicerat den 19 december 2024. Upphandlingen gäller säkerhetsövervakning som tjänst (SOC) för kommunen och dess bolag under perioden 1 november 2024 till 30 november 2028, med möjlighet till förlängning.
Åtta anbud kom in. Det lägsta godtagbara anbudet var 24,59 miljoner kronor och det högsta 87,85 miljoner kronor. Det innebär en prisskillnad på cirka 3,6 gånger mellan anbuden, trots att de avgår från samma kravspecifikation. Pris stod för 98 procent av utvärderingen. Det visar hur stor prisskillnader som kan förekomma och varför det är viktigt att jämföra offerter utifrån samma omfattning och innehåll.
Be därför samtliga leverantörer att lämna pris på ett identiskt tjänsteinnehåll. Det innebär bland annat att specificera vilka loggkällor som omfattas, om aktiv incidenthantering och åtgärder ingår eller om tjänsten enbart omfattar larm, hur många timmar incidenthantering som ingår samt om licenser för detektionsverktyg ingår i priset. Jämför därefter offerterna med kostnaden för egen drift som referenspunkt: ca 4,56 miljoner kronor per år för fem analytiker.
MDR för medelstora företag och kommuner
För ett medelstort företag som saknar ett eget säkerhetsteam kan MDR ge tillgång till säkerhetsövervakning dygnet runt, något som skulle vara svårt att upprätthålla med en egen bemanning på fem analytiker. Företag som redan har två eller tre egna analytiker kan istället ha stor nytta av en hybridlösning. Då ansvarar leverantören för övervakningen nattetid och på helger, medan det interna teamet bidrar med verksamhetskunskap och hanterar säkerhetsarbete under dagtid.
Även för kommunerna är MDR en kostnads- och organisationsfråga, men här tillkommer dessutom reglerna för offentlig upphandling. Uppsala kommun upphandlade SOC som tjänst 2024 och Sundsvalls kommun upphandlade en MDR-tjänst 2026. Båda upphandlingarna finns dokumenterade i meddelanden på TED.
Var varje modell passar
- Egen SOC: Större organisationer med ett befintligt säkerhetsteam, strikta krav på datahantering eller detektionsbehov som är specifika för de egna systemen.
- MDR: Medelstora organisationer utan egna analytiker som behöver detektion och åtgärder dygnet runt från start.
- Hybrid: Team med två eller tre analytiker som behåller ansvaret på dagtid och köper bevakning för nätter, helger och helgdagar.
MDR och NIS2 i Sverige
NIS2 ställer inget uttryckligt krav på att organisationer ska ha ett eget SOC eller bedriva säkerhetsövervakning dygnet runt. Artikel 21 omfattar incidenthantering som en del av de riskhanteringsåtgärder som organisationer måste vidta, medan artikel 23 anger tidsfristerna för incidentrapportering. En tidig varning ska lämnas inom 24 timmar från det att organisationen fått kännedom om en betydande incident, en mer utförlig incidentanmälan ska lämnas in inom 72 timmar och en slutrapport inom en månad.
I Sverige har kraven införsts genom cybersäkerhetslagen (2025:1506). Den 1 juli 2026 fördes MCF:s (tidigare MSB) cyberverksamhet till NCSC vid FRA. Incidentanmälningar och incidentrapporter lämnas numera till FRA. CERT-SE är organiserat inom NCSC. MCF:s föreskrifter om incidentrapportering, MCFFS 2026:8, trädde i kraft samma dag.
MDR kan underlätta för organisationer att fylla tidsfristen på 24 timmar genom att upptäcka, analysera och prioritera larm även utanför ordinarie arbetstid. Ansvaret för att bedöma om en incident är betydande ligger däremot kvar hos organisationen. Enligt artikel 20 ska ledningen godkänna organisationens riskhanteringsåtgärder och kan ställas till svars om skyldigheterna inte uppfylls.
Sanktioner enligt Cybersäkerhetslagen
Väsentliga verksamhetsutövare kan påföras sanktionsavgifter på upp till 10 miljoner euro eller 2 procent av den globala årsomsättningen, beroende på vilket belopp som är högst. För viktiga verksamhetsutövare är motsvarande tak upp till 7 miljoner euro eller 1,4 procent av den globala omsättningen. För statliga myndigheter, kommuner och regioner gäller ett separat sanktionsavgiftstak 10 miljoner kronor.
Du köper en tjänst – inte bort ansvaret
Varje utkontraktering innebär en leverantörsrisk. En MDR-leverantör har dessutom ofta privilegierad åtkomst till organisationens IT-miljö, vilket ställer särskilt höga krav på säkerheten. MCFFS 2026:11, som trädde i kraft den 1 oktober 2026, kräver att verksamheten identifierar, bedömer och hanterar riskerna innan en tjänst läggs ut på en extern leverantör. Verksamheten ska också säkerställa att leverantören vidtar de åtgärder som krävs för att uppfylla gällande säkerhetskrav som fortlöpande följa upp och utvärdera leverantören under hela avtalstiden.
Miljödata – cyberangreppet i augusti 2025
Miljödata, en IT-leverantör vars HR-system användes av ett stort antal svenska kommuner, upptäckte ett cyberangrepp den 23 augusti 2025. Personuppgifter om fler än 1,5 miljoner människor publicerades senare på dark web. Den 3 november 2025 inledde IMY en tillsyn av Miljödata samt två kommuner och en region som använde företagets tjänster. IMY beslutade senare om en sanktionsavgift på 1,8 miljoner kronor mot Miljödata enligt artikel 32.1 i GDPR.
För oganisationer som upphandlar MDR är det framför allt IMY:s granskning av kundernas ansvar som är relevant. Det handlar bland annat om att dokumentera leverantörsbedömningar och ställa tydliga säkerhetskrav i avtalet innan leverantören får tillgång till organisationens data eller IT-miljö.
Checklista och frågor inför MDR-upphandlingen
Ställ samma frågor till samtliga leverantörer och utvärdera deras svar utifrån tydliga kriterier oc inte utifrån hur övertygande deras marknadsföring är. Begär att leverantören lämnar sina svar skriftligen. Det ger organisationen ett dokumenterat underlag för den leverantörsbedömning och riskhantering som krävs enligt MCFFS 2026:11.
Frågor till varje MDR-leverantör
- Omfattning: Vilka endpoints, identiteter, molntjänster och nätverksloggar ingår?
- Åtgärder: Vilka åtgärder får leverantören vidta utan att ringa dig?
- Jourtid: Vem sitter i tjänst klockan 03.00 en söndag och hur snabbt når de dig?
- Rapportering: Dokumenterar leverantören när kännedomen uppstod och hjälper till med den tidiga varningen?
- Data: Var lagras loggarna, hur länge och vem har åtkomst?
- Avslut: Hur får du tillbaka data, detektionsregler och ärendehistorik om du byter leverantör?
Så bygger du affärsfallet för SOC inför styrelsen
Styrelser godkänner siffror som går att granska. Börja med vad bevakningen kostar, inte med intrångsstatistik från andra länder. Visa golvet för egen drift på 4,56 miljoner kronor för en bemannad plats, hur stor del av året tre analytiker kan täcka och varje offert omräknad till samma omfattning.
Lägg sedan till de skyldigheter som styrelsen äger direkt. Dit hör den tidiga varningen inom 24 timmar, ledningsutbildningen som MCFFS 2026:11 kräver och sanktionsnivån för din typ av verksamhet. Det är lättare att motivera kostnaden för MDR när alternativet är ärligt prissatt.
Den lägsta kostnadsnivån som varje MDR-offert bör jämföras med
Tre till fem analytiker kan ge dig ett välbemannat säkerhetsteam under kontorstid, med det räcker inte för att upprätthålla en SOC-funktion dygnet runt. Personalkostnaden för fem analytiker uppgår till minst 4,56 miljoner kronor per år, inklusive arbetsgivaravgifter men exklisuive kostnader för verktyg. Börja med att beräkna kostnaden för eget drift. Jämför sedan varje MDR-offert utifrån samma omfattning och tjänsteinnehåll. Dokumentera leverantörsbedömningen och fatta därefter ett välgrundat beslut.
Vanliga frågor
Hur många analytiker behövs för en SOC dygnet runt?
En bemannad position dygnet runt kräver totalt 8 760 arbetstimmar per år. En heltidsanställd analytiker i Sverige arbetar ca 1 880 timmar per år, efter avdrag för 25 semesterdagar. Det innebär att minst fem analytiker behövs för att bemanna en enda position dygnet runt. Med fem analytiker återstår dock bara cirka 640 timmar per år för att täcka upp för sjukfrånvaro, utbildning och helgdagar.
Hur motiverar du kostnaden för MDR inför styrelsen?
Prissätt alternativet först. Visa personalkostnaden för en egen plats dygnet runt, 4,56 miljoner kronor per år med SCB:s snittlön, och jämför sedan leverantörernas offerter på samma omfattning. Lägg till den tidiga varningen inom 24 timmar enligt NIS2 och den sanktionsnivå som styrelsen ansvarar för.
Kräver NIS2 en SOC dygnet runt?
Nej. NIS2 nämner varken SOC eller övervakning dygnet runt. Direktivet kräver incidenthantering och en tidig varning inom 24 timmar från kännedom om en betydande incident, följd av en anmälan inom 72 timmar och en slutrapport inom en månad. Det är för att klara klockan utanför kontorstid som MDR eller en jourlista gör nytta.
Kan MDR ersätta en egen SOC?
För detektion och åtgärder dygnet runt kan den ofta det. MDR kan inte ersätta din kunskap om verksamheten, ditt beslut om att en incident är betydande eller ledningens ansvar enligt Cybersäkerhetslagen. Många behåller ett litet internt team för arbetet på dagtid och använder MDR för nätter och helger.
eBuilder Security erbjuder MDR & SOC som hanterad tjänst. Om du väger ett eget team mot en leverantör kan du börja på vår sida om MDR & SOC.
This post is also available in:
 English