Sammanfattning
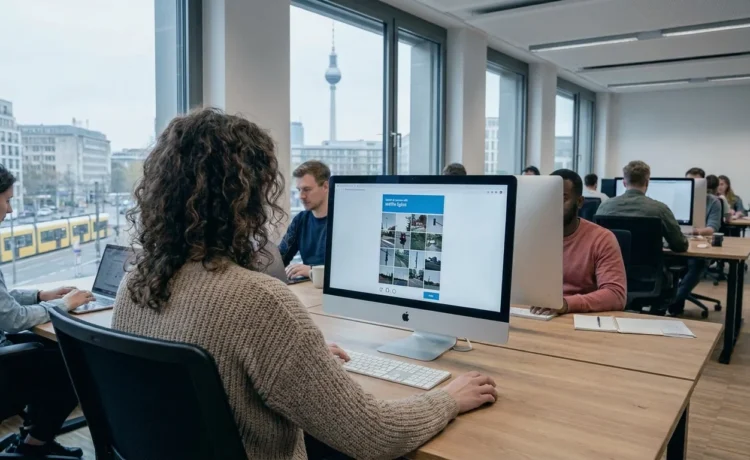
Den omfattande it-attacken mot Berlin som ledde till att myndighetsdata läckte, började med en falsk captcha-kontroll. Det uppger den tyska it-säkerhetsmyndigheten (BSI), som kopplar intrånget till kampanjen TerminalFix. En anställd lurades att klistra in ett skadligt kommando i sin egen Windows-dator. Ransomwaregruppen Rhysida krävde en lösensumma som delstaten vägrade betala. När tidsfristen löpte ut publicerades 1,4 miljoner poster på darknet. Senatskansliet uppgav den 16 oktober 2026 att det akuta hotet är avvärjts, men att analysen av de stulna uppgifterna fortsätter. I Sverige drabbades Officerstidningens webbplats i slutet av augusti av skadlig kod som använde samma tillvägagångssätt.
Ett inklistrat kommando öppnade vägen in i nätverket
TerminalFix är en vidareutveckling av ClickFix. Besökaren möts av en kontroll som liknar en vanlig captcha och uppmanas att klistra in en kod i Windows. Microsoft Threat Intelligence beskrev kampanjen den 28 augusti: kommandot startar en kedja av åtgärder i flera steg, som leder till att en tunnel upprättas till angriparens servrar. Enligt Microsoft får angriparen därmed direkt åtkomst till offrets interna nätverk. Tidigare ClickFix-varianter brukade nöja sig med att installera ett enskilt program som stjäl information, en så kallad infostealer.
I sitt säkerhetsmeddelande från den 4 september skriver BSI att myndigheten i augusti fick kännedom om ett intrång i nätverket hos en statlig institution och att angreppsförloppet överensstämmer med TerminalFix. Angriparna försökte enligt BSI installera ransomeware och föra ut data för att kunna utöva dubbel utpressning. Den skadliga koden LoremIpsumLoader kopplar BSI till samma ekonomiskt motiverade hotaktör som förknippas med ransomwaregruppen Rhysid. På Mastodon skriver myndigheten att den är djupt involverad i hanteringen av incidenten i Berlin.
Delstaten vägrade betala 30 bitcoin
Enligt delstatens egen redogörelse pågick angreppet i flera dagar och upptäcktes den 14 augusti. Värst drabbades förvaltningarna för trafik och miljö respektive stadsutveckling, byggande och bostäder. Rhysida krävde 30 bitcoin, vilket enligt Berlin motsvarade cirka två miljoner euro.
Senaten betalade inte.
När tidsfristen löpt ut publicerades 1,4 miljoner poster med bland annat personuppgifter och sekretessbelagd information.
Senatskansliet uppger att inga nya angrepp mot de berörda delarna av nätverket har rapporterats sedan den 13 augusti. Analysen av de läckta uppgifterna fortsätter, liksom brottsutredningen.
”Skadan är extrem. Detta påverkar hela Tyskland och kommer att fortsätta att göra det i decennier”, sa den oberoende tyske it-säkerhetsexperten Manuel Atug i en intervju i svensk press. Han var sakkunnig åt Berlins förvaltning 2023 och beskriver läckan en nationell säkerhetskris. Delstaten har inte redovisat hur den anställde hamnade på sidan med den falska captchan.
Officerstidningens sajt bar på vilande skadlig kod sedan juli
Officerstidningen meddelade den 15 september att obehöriga hade utnyttjat en sårbarhet i WordPress och placerat skadlig kod på tidningens webbplats. Koden installerades redan den 21 juli men aktiverades först den 29 augusti. Två dagar senare uppdaterades sajten och sårbarheten åtgärdades. Koden riktade sig bara mot Windows-datorer och krävde att besökaren själv utförde en åtgärd, till exempel följde en ovanlig captcha-uppmaning om att öppna Kör, Terminal eller PowerShell och klistra in ett kommando. Även Officersförbundets webbplats drabbades. Hur många besökare som följde uppmaningen framgår inte.
I Finland har Cybersäkerhetscentret fått in flera fall där skadlig kod spridits via hackade webbplatser med hjälp av ClickFix, enligt veckoöversikten för vecka 32. Den svenska cybersäkerhetslagen kräver att ledningen i berörda verksamheter genomgår utbildning i säkerhetsåtgärder.
Koden vaknade dagen efter Microsofts rapport
Datumen ligger obekvämt nära händelserna Berlin. Koden på Officerstidningens sajt låg vilande från den 21 juli och aktiverades den 29 augusti, dagen efter att Microsoft publicerat sin analys av TerminalFix och sex dagar före BSI:s varning. Ingen källa kopplar den svenska incidenten till Rhysidas it-attack mot Berlin. Båda angreppen krävde ändå samma sak av offret: att manuellt klistrat in ett kommando i Windows. Officerstidningen uppmanar läsare som gjort det att låta undersöka sina datorer.
Referenser
- Deutsche Institutionen über TerminalFix-Kampagne kompromittiert
- BSI om händelsen i Berlin
- TerminalFix campaign deploys a reverse tunnel through multistage intrusion
- Following a cyberattack: Immediate threat to the administration cleared
- IT-säkerhetsincident på Officerstidningens webbplats
- Cybersäkerhetscentrets veckoöversikt 32/2026
This post is also available in:
 English