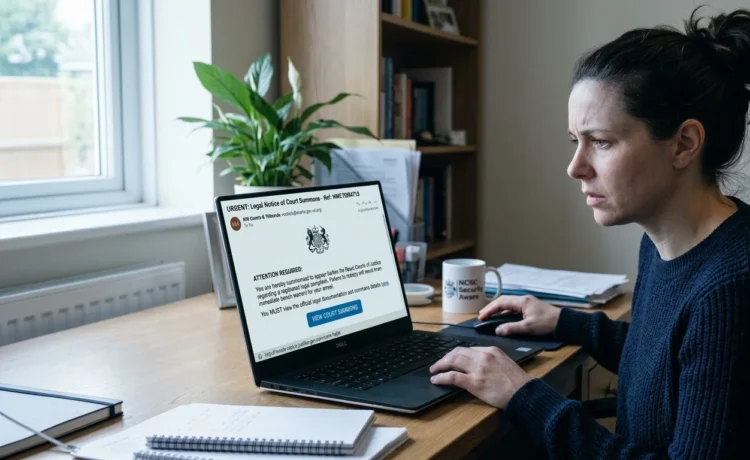
Mejl som påstås innehålla en ”officiell varning från rätten” och kräver svar inom 24 timmar skickas just nu i Nationellt cybersäkerhetscenters (NCSC) namn. FRA och NCSC-chefen John Billow står i signaturen. NCSC meddelade den 2 oktober att centret inte står bakom utskicken och att det endast använder e-postadresser på domänen ncsc.se.
Mejlet som NCSC beskriver
NCSC:s notis beskriver en enda mall. Mottagaren påstås ha fått en officiell varning från rätten och uppmanas svara inom 24 timmar, och i signaturen står Försvarets radioanstalt, FRA och John Billow. Regeringen utsåg Billow till chef för NCSC från den 1 september 2025, och NCSC är en del av FRA sedan den 1 november 2024.
NCSC har inte sagt hur många mejl som skickats, vilka som fått dem eller vad ett svar skulle leda till. Notisen hänvisar till CERT-SE:s generella råd om nätfiske.
NCSC:s namn användes även för ett år sedan
I början av oktober 2025 rapporterade CERT-SE:s veckobrev att både NCSC och MSB användes i nätfiskemejl där mottagaren ombads att genomföra brådskande cybersäkerhetsuppdateringar som påstods vara obligatoriska för alla svenska internetanvändare. NCSC svarade då på samma sätt som nu: centret stod inte bakom utskicken och kommunicerar från adresser på ncsc.se.
Båda kampanjerna lånade namnet från en myndighet som varnar allmänheten för bedrägerier på nätet. Ett meddelande som ser ut att komma från en cybersäkerhetsmyndighet kan sänka mottagarens garde, eftersom det liknar den sortens varningar som mottagare uppmanas att ta på allvar. Den namngivna chefen får årets mejl att se mer trovärdigt och specifikt ut, och tidsgränsen på 24 timmar lämnar mindre tid att kontrollera det.
Oktober 2026: Tänk säkert och MCFFS 2026:11
Den nya kampanjen sammanfaller med Tänk säkert, den nationella informationssäkerhetskampanjen som genomförs varje oktober. Enligt polisen har NCSC huvudansvaret från och med 2026, efter MCF, och polisen är medarrangör.
Kampanjen kom också dagen efter att MCFFS 2026:11 trädde i kraft den 1 oktober. Föreskrifterna gäller säkerhetsåtgärder enligt cybersäkerhetslagen. 3 kap. 10 § ålägger väsentliga och viktiga verksamhetsutövare att inhämta information från NCSC vid FRA och dess nationella CSIRT-enhet. Verksamheter som omfattas av bestämmelsen har därför skäl att läsa mejl från NCSC. 4 kap. 19 § kräver att verksamhetsutövaren identifierar och hanterar behovet av att andra kan verifiera dess identitet i digitala kanaler, och de allmänna råden nämner e-post först.
NCSC:s besked att centret bara använder adresser på ncsc.se är en sådan kontroll. Den förutsätter att mottagaren läser hela avsändaradressen, eftersom visningsnamn och svarsadress är de delar av ett mejl som är lättast att förfalska.
Den 5 oktober hade NCSC inte uppdaterat sin notis från den 2 oktober.
Referenser
- Nationellt cybersäkerhetscenters namn används i nätfiskekampanj
- Nätfiske
- John Billow ny chef på NCSC
- Om centret
- Tänk säkert: informationssäkerhetsmånad
- MCFFS 2026:11 Föreskrifter och allmänna råd om säkerhetsåtgärder och ledningens utbildning
- CERT-SE:s veckobrev v.40
- Nationellt cybersäkerhetscenter varnar för nätfiske
This post is also available in:
 English