Sammanfattning
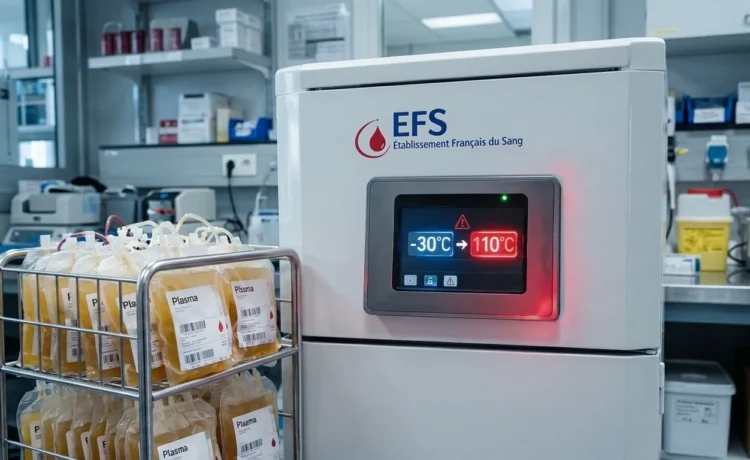
Natten till måndagen den 2 november 2026 drabbades Établissement français du sang (EFS), Frankrikes nationella blodtjänst, av en it-attack mot plasmafrysar på tre anläggningar. Angriparna tog sig in i det övervakningssystem som en kylleverantör driver och höjde gränsvärdena för temperatur och avfrostning till mycket höga nivåer, uppger EFS. Larmen gick i tid. Enligt EFS har inga blodprodukter eller prover gått förlorade och plasmapåsarna flyttades och säkrades. Coolworld, som i medierapporteringen pekas ut som leverantör i medierna, uppger att sårbarheten finns i en komponent från en annan tillverkare. EFS samarbetar med den franska cybersäkerhetsmyndigheten ANSSI och hälsoministeriet. Samma natt slogs kyl- och fryssystem ut i Ica- och Coopbutiker i Sverige.
Samma natt som frysattackerna mot Ica och Coop
Attacken mot plasmafrysar inträffade samma natt som kylsystemen slogs ut i ett begränsat antal Icabutiker och i sju av Coops drygt 800 butiker. Ica uppger att de drabbade butikerna ligger utanför koncernens centrala nätverk. Den 2 november meddelade CERT-SE, incidenthanteringsfunktionen vid Nationellt cybersäkerhetscenter (NCSC), att myndigheten har löpande kontakt med berörda aktörer inom dagligvaruhandeln. Frysattackerna mot Ica och Coop beskrivs i en tidigare artikel.
Två pro-ryska grupper har i en gemensam video tagit på sig ansvaret för flera av butiksattackerna enligt en publicerad rapport. Påståendet är inte bekräftat. EFS har inte pekat ut någon angripare.
Plasma för transfusion förvarades i kylrummen
I utrustningen fanns plasmapåsar för transfusion och plasma som ska förädlas till läkemedel, enligt EFS pressmeddelande den 3 november. Övervakningen larmade och personalen hann ingripa. Blodinsamling och distribution har fortsatt som vanligt. EFS har därefter skärpt övervakningen av all sin utrustning.
Hur högt temperaturen ställdes är oklart. Börvärdet ändrades från minus 30 grader till 110 grader enligt en publicerad rapport.
EFS har inte angett hur varmt det faktiskt blev.
Coolworld pekar på en extern komponent
Coolworld uppgav den 4 november att sårbarheten som beskrivs i medierna gäller en komponent från en tredje part som bolaget inte kontrollerar direkt. Bara ett begränsat antal enheter påverkades enligt bolaget. EFS nämns inte i uttalandet. Vilken komponent det gäller framgår inte. Bolaget har heller inte berättat hur angriparna kom in eller om fler kunder drabbades.
CERT-FR varnade för styrenheterna 21 dagar tidigare
Franska CERT-FR publicerade varningen CERTFR-2026-ALE-012 den 12 oktober efter attackerna mot kylsystem i franska livsmedelsbutiker. Där listas många intrång i styrenheter av typen Danfoss AK-SM och AK-SC. Dagen efter kompletterades varningen med Copeland xweb och Dixell xweb till. Myndigheten uppmanar ägare att koppla bort enheterna från internet och gå igenom alla inställningar. Avfrostningsscheman nämns särskilt. Fjärråtkomst ska enligt varningen bara ske via säker VPN- anslutning eller ett skyddat nätverk. CERT-FR bedömer att attackkampanjerna sannolikt pågår och att en fabriksåterställning inte räcker för utrustning som inte längre får säkerhetsuppdateringar.
ANSSI:s generaldirektör Vincent Strubel sade vid en utfrågning i franska senaten den 21 oktober att även vården använder samma slags kylutrustning, från forskningslabb till apotek som lagrar vaccin. Det framgår av en publicerad rapport. Om EFS kylrum styrs av någon av de modeller som CERT-FR pekat ut är inte känt.
Svagheten fanns hos leverantören
Enligt EFS var de egna systemen inte måltavlan. Det var kylleverantörens övervakningsplattform. Just den risken beskrivs i CERT-FR:s varning. Den uppmanar ägare att lägga leverantörers fjärråtkomst bakom VPN. Ägarna ombeds också kontrollera försäkringsvillkoren innan dataflödet till kylfirman stängs av. Attacken mot plasmafrysar vid ett blodcentrum inträffade alltså 21 dagar efter den första versionen av varningen och 12 dagar efter utfrågningen i senaten. Den som låter en entreprenör sköta kylrum på distans har därmed redan en konkret checklista att använda vid en granskning av leverantören.
Referenser
- L’EFS confirme l’incident de cybersécurité impactant un de ces prestataires d’équipement frigorifique
- CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
- Cyberangrepp mot uppkopplade frys- och kylsystem
- Publicerad rapport
- Publicerad rapport
- Publicerad rapport
This post is also available in:
 English