Sammanfattning
Regeringen räknar med fler cyberangrepp mot Sverige de kommande månaderna. Beskedet kom vid en pressbriefing i Rosenbad den 10 november 2026, åtta dagar efter att kyl- och fryssystem i svenska matbutiker manipulerats på distans. Minister för civilt försvar Carl-Oskar Bohlin och John Billow, chef för Nationellt cybersäkerhetscenter (NCSC) vid FRA, beskrev ett Ryssland som är mer riskbenäget än tidigare. Enligt NCSC drabbade angreppen mot butikerna främst äldre system från samma tillverkare med svaga lösenord. Frankrike pekade den 9 november ut en enhet inom Irans revolutionsgarde för oktobervågen. Ingen aktör har pekats ut för de svenska fallen.
NCSC varnade butikerna innan angreppen
Varningen hade gått ut i förväg. NCSC skickade riktade varningar till berörda verksamheter före angreppen, enligt Billow. Centret hörde av sig till svenska matbutiker efter attackerna i Frankrike i oktober. Flera butiker uppgraderade skyddet efter uppmaningen. Inte alla gjorde det.
I NCSC:s lägesbild från briefingen står att flera tusen sårbara enheter i Sverige är exponerade mot internet, fler än i något annat nordiskt land. CERT-SE, som är NCSC:s incidenthanteringsfunktion, ger stöd till de drabbade.
”Det finns risk att vi ser fler cyberincidenter de kommande månaderna”, sa Bohlin.
Varningen om fler cyberangrepp vilar på tre förändringar, enligt regeringens bilder. Ryssland har försökt genomföra förstörande cyberangrepp mot flera länder, Sverige inräknat. AI hittar säkerhetshål i ett mycket snabbare tempo och antalet kända säkerhetshål har nästan fördubblats på ett år. Säkerhetshålen utnyttjas dessutom inom några dagar efter att de blir kända. Bohlin nämnde även Kina och Iran som aktörer som riktar in sig på system för el, vatten och värme.
Natten mot den 2 november
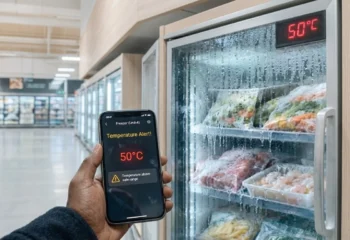
Coop drabbades i sju av sina 800 butiker, sex i Gävleområdet och en i Sundsvall, enligt presschefen Carlos Cancino. Ica Sverige har bekräftat att ”ett mindre antal butiker, som har sin uppkoppling utanför Icas centrala nätverk” drabbades men har inte gett någon siffra.
En talesperson för Ica har uppgett att de drabbade butikerna var anslutna till ett externt styrsystem för kyla från danska Danfoss. Coop uppger att butikerna kände igen samma utrustning som i Frankrike.
Det franska säkerhetsföretaget Sekoia satte upp fyra falska Danfoss-gränssnitt av typen AK-SM 800A i Frankrike och Nederländerna den 12 oktober. AK-SM 800A är en systemenhet som övervakar butikens kylregulatorer. Fällorna fångade inloggningsförsök mot administratörskonton med lösenordet ”12345”. Det enda bekräftade försöket att utnyttja en sårbarhet kom på kvällen den 1 november, under den andra vågen. Angriparen försökte byta namn på ett administratörskonto utan att logga in.
Ett tiotal polisanmälningar har kommit in. Polisregion Syd samordnar utredningen. Fredrik Nilsson, chef för regionalt it-brottscentrum där, räknar med ett mörkertal.
Iran utpekat i Frankrike
Frankrikes CERT-FR publicerade den 9 november en rapport från landets samordningscentrum för cyberkriser. Den pekar ut Shahid Kaveh för angreppet natten mot den 12 oktober mot kylstyrningen i cirka 700 franska butiker. Enheten hör till revolutionsgardets centrum för elektronik och cyber och är mest känd under namnet CyberAv3ngers, enligt Sekoia. Åklagare i Paris har inlett en rättslig utredning mot enhetens chef och två ställföreträdare.
Utpekandet gäller oktobervågen. Sekoia bedömer att tidpunkt, infrastruktur och måltavlor tyder på att samma aktör kan ligga bakom båda vågorna. Regeringens bilder nämner ingen aktör för de svenska fallen. De proryska grupperna NoName057(16) och Z-Pentest har tagit på sig angreppen. Sekoia bedömer det påståendet som ogrundat.
Kraven som redan gäller
”Nu är det hög tid att prioritera cybersäkerhetsarbetet”, sa Billow. Han påpekade att de cirka 3 500 samhällsviktiga verksamheter som cybersäkerhetslagen omfattar nu har ”skarpa och detaljerade krav”. Lagen är Sveriges genomförande av EU:s NIS2-direktiv och trädde i kraft i januari 2026.
Det var andra gången i år som Bohlin och Billow höll en sådan briefing. Den 15 april 2026 berättade Bohlin att en prorysk grupp med kopplingar till rysk säkerhetstjänst misslyckats med ett angrepp mot ett värmeverk i västra Sverige. Ica har inte sagt hur många butiker som drabbats. Ingen myndighet har redovisat hur angriparna tog sig in eller vad den kasserade maten kostade. De drabbade medlemsländerna utreder fortfarande, enligt EU:s gemensamma uttalande som CERT-SE publicerade den 6 november.
Uppgraderingen som kom för sent
Coops butiker i Gävleområdet hade efter de franska angreppen bokat en uppgradering till onsdagen den 4 november. Angreppet kom natten mot måndagen. ”Tidiga analyser pekar på att om vi hade hunnit göra uppdateringarna på de här sju drabbade butikerna så hade de inte drabbats”, sa Cancino. NCSC:s varningar hade då redan gått ut. Uppgraderingen låg två dagar bort.
Referenser
- Presentationsbilder från pressbriefing den 10 november 2026 om läget på cyberområdet
- Cyberangrepp mot uppkopplade frys- och kylsystem
- EU varnar för cyberincidenter i kyl- och fryssystem
- Regeringen vidtar åtgärder för att skydda operativa system från cyberhot
- Activités cyber offensives ciblant la France menées par des acteurs iraniens liés au CGRI
- The cold chain on fire: Unpatched Danfoss controllers exploited
This post is also available in:
 English