Sammanfattning
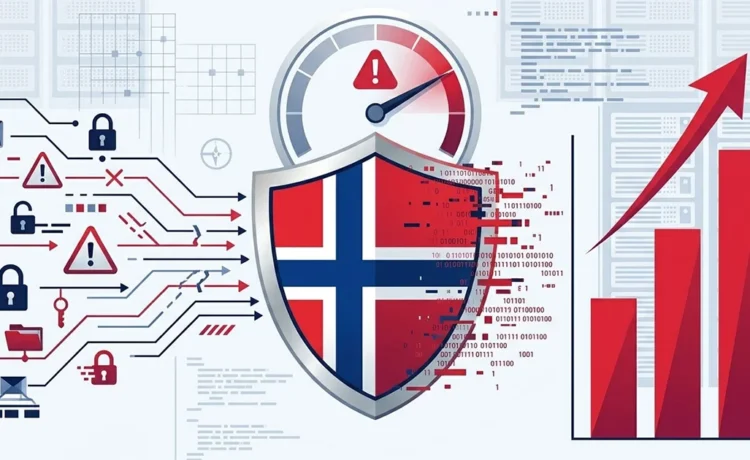
Norges nationella säkerhetsmyndighet (NSM) höjde den 27 oktober 2026 landets cyberrisknivå till hög. Det är första gången myndigheten offentliggör risknivån. Skalan har fem steg och hög är det näst högsta. Måttlig räknas som normalläge. Enligt NSM:s direktör Arne Christian Haugstøyl har antalet lyckade cyberoperationer mot norska verksamheter tredubblats det senaste halvåret. Flera har fått allvarliga följder. Försvaret, försvarsindustrin, rymdsektorn, kritisk infrastruktur och leverantörer till verksamheter av betydelse för nationell säkerhet pekas ut som mest utsatta. NSM kräver att alla norska verksamheter agerar omedelbart och listar 21 grundläggande åtgärder. Ingen misstänkt angripare pekas ut.
Svenska leverantörer omfattas av NSM:s riskbild
NSM:s lista över högrisksektorer innehåller en kategori som berör svenska företag direkt: tjänsteleverantörer till verksamheter av betydelse för Norges nationella säkerhet. I beslutet uppger myndigheten att den känner till cyberoperationer mot underleverantörer där angriparen försöker ta sig högre upp i leverantörs- eller värdekedjan. Kategorin är inte begränsad till norska företag.
Nationellt cybersäkerhetscenter, som enligt NCSC är en del av FRA sedan 2024, återgav det norska beslutet i veckobrevet från NCSC – CERT-SE:s den 30 oktober. Där framgår inte om Sverige planerar en motsvarande offentlig nivå.
Femgradig skala och tredubbling på sex månader
NSM bedömer den nationella cyberrisknivån för norska offentliga och privata verksamheter löpande. Skalan går från mycket låg via låg, måttlig och hög till extremt hög. Vid måttlig förväntas cyberoperationer redan förekomma. Bättre grundskydd hos verksamheterna sänker enligt NSM cyberrisknivån.
Uppgiften om tredubblingen finns i två versioner. NSM:s skriftliga besked anger det senaste halvåret. På presskonferensen i Oslo samma eftermiddag citerades Haugstøyl om det senaste året enligt en publicerad rapport. Några absoluta tal har NSM inte lämnat.
Mot försvaret, försvarsindustrin, rymdsektorn och kritisk infrastruktur ser NSM kartläggning, intrångsförsök, faktiska intrång, ransomware och överbelastningsattacker.
Myndigheten bedömer också att språkmodeller och agentiska AI-system i cyberoperationer utgör en allvarlig risk. Någon sådan användning är ännu inte dokumenterad i Norge.
Åtgärdspaketet bygger på etablerade säkerhetsprinciper
Åtgärderna är inte nya. De flesta hämtas ur NSM:s Grunnprinsipper for IKT-sikkerhet, myndighetens grundprinciper för it-säkerhet. För kritisk infrastruktur lyfter NSM särskilt fram flerfaktorautentisering(MFA) som är motståndskraftig mot nätfiske, säkerhetshärdning, loggning med tillhörande detektering samt uppdatering eller utfasning av enheter fram. Verksamheter bör enligt NSM styra risker i hela leverantörskedjan och ställa krav på att varje leverantör ställer samma krav på sina underleverantörer.
Kartläggning av enheter och programvara får ett eget avsnitt. NSM föreslår NIST:s Common Platform Enumeration (CPE) för att snabbt kunna se var en ny sårbarhet är exponerad. Säkerhetsåtgärder bör dessutom valideras. MFA som går att kringgå med social manipulation räcker inte. Startpunkten är cybersjekk.no, NSM:s verktyg för självskattning.
Det har inte offentliggjorts vilken risknivå som gällde före den 27 oktober. Inte heller vilka incidenter som ligger bakom tredubblingen.
NSM har inte sagt hur länge den höga nivån väntas ligga kvar.
Samma rekommendationer fanns i NSM:s varningar från 2024
Kärnan i oktoberpaketet gavs redan 2024. NSM uppmanade då verksamheter att gå över till passkeys eller andra FIDO2-lösningar och att byta ut SSL VPN mot IPsec med IKEv2 före utgången av 2025. I Risiko 2025 konstaterade myndigheten att adversary-in-the-middle-phishing hade drabbat ett betydande antal norska företag. Där stod också att verksamheterna inte kunde vänta på fler varningar. Leverantörskategorin i oktober saknar landsgräns. Ett svenskt bolag med norska försvars- eller infrastrukturkunder ingår därmed enligt NSM:s egen formulering.
Referenser
- NSM hever det nasjonale cyberrisikonivået til HØYT
- Risiko 2025
- Grunnprinsipper for IKT-sikkerhet 2.1
- NSM anbefaler overgang til phishingresistent autentisering
- NCSC – CERT-SE veckobrev v.44
- Publicerad rapport
This post is also available in:
 English