Sammanfattning
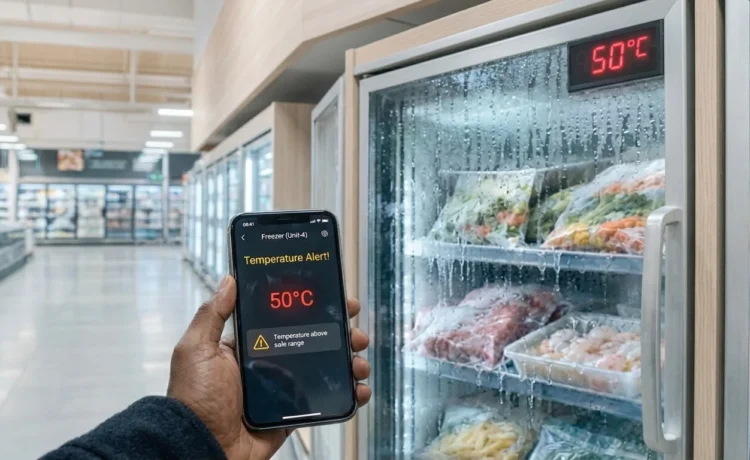
Angreppen mot uppkopplade kyl- och fryssystem mot i svenska livsmedelsbutiker natten till den 2 november 2026 var en del av en större europeisk våg av cyberangrepp mot kylsystem. Den 4 november publicerade ENISA, EU-kommissionen och Europols EC3 ett gemensamt uttalande med en uppmaning till organisationer att omedelbart minska exponeringen av sina system. CERT-SE publicerade varningen den 6 november. I vissa Ica- och Coop-butiker och på ett e-handelslager hos Axfood steg temperaturen till över 50 grader och stora mängder mat kasserades. Även fem amerikanska myndigheter med CISA och FBI i spetsen, Publicerade liknande säkerhetsvägledning den 5 november. Ingen myndighet har pekat ut vem som ligger bakom angreppen. Angreppsvågen inleddes i Frankrike den 11 oktober.
Ica och Axfood pekar på uppkopplingar utanför de egna systemen
Hos Ica drabbades enligt pressansvarige Gustaf Nilsson ett mindre antal butiker ”som har sin uppkoppling utanför ICAs centrala nätverk”. Coops presschef Carlos Cancino uppgav att sex butiker i mellersta Sverige hade fått problem med kyl- och frysanläggningarna.
Axfoods butiker klarade sig däremot. Angreppet slog i stället mot konsumentplocklagret i Västra Frölunda i Göteborg, där e-handelsbeställningar packas för hemleverans. Intrånget skedde enligt presschefen Magnus Törnblom ”via en extern leverantör som ansvarat för kylanläggningen”. Han uppger att det saknas koppling till Axfoods egna system.
Inget av bolagen har har uppgett vilka fabrikat eller modeller av styrenheter som berördes av angreppen mot kyl- och fryssystemen.
Tolv nationella CSIRT har utfärdat varningar
Bakom ENISA:s uttalande står även kommissionens DG CNECT, Europols it-brottscentrum EC3, EU:s CSIRT-nätverk och EU-CyCLONe, där nationella krismyndigheter med ansvar för cyberkrishantering samarbetar. Enligt uttalandet har kommersiella kylsystem och liknande utrustning i flera medlemsländer drabbats sedan den 11 oktober.
ENISA hänvisar till en förteckning över nationella larm, CNW-2026-05, daterad den 3 november. Vid en genomgång den 10 november fanns varningar från tolv nationella CSIRT- funktioner, däribland CERT-SE och finska NCSC-FI. Danska CFCS saknades i listan. Något CVE-nummer anges inte. I sammanställningen beskrivs angreppskampanjen som intrång i fjärrstyrningssystem för kyl- och frysanläggningar inom detaljhandeln.
I sin svenska version av varningen ber CERT-SE organisationer kontrollera om kyl-, frys- eller andra uppkopplade styrsystem omfattas av varningarna, följa råd från CSIRT-funktioner och leverantörer samt installera säkerhetsuppdateringar skyndsamt. Sedan den 11 september 2026 måste tillverkare rapportera allvarliga incidenter och aktivt utnyttjade sårbarheter enligt EU:s cyberresiliensförordning (CRA).
Franska CERT-FR pekar ut Danfoss, Copeland och Dixell
Franska CERT-FR uppgav redan den 12 oktober att myndigheten kände till ett stort antal intrång i styrenheter i Danfoss AK-SM- och AK-SC-serierna samt Copeland xweb och Dixell xweb. Irländska NCSC nämner samma Danfoss-serier i sin vägledning men uppmanar organisationer att se över all fjärråtkomlig kylutrustning oavsett tillverkare. CERT-SE:s meddelanden den 2 november och den 6 november namnger ingen produkt. Ingen av myndigheterna anger vilka firmwareversioner som går fria.
Amerikansk vägledning varnar för brandrisk
I vägledningen från CISA, FBI, HHS, USDA och det amerikanska transportdepartementet beskrivs hur angripare kan utnyttja opatchade eller internetexponerade styrenheter i livsmedelshandel och kyllager. Metoderna som nämns är authentication bypass, kodinjektion och svaga konfigurationer. Målet är att tvinga aggregaten till kontinuerlig uppvärmning och avfrostning. Myndigheterna räknar upp brandrisk och förlorad överblick över temperaturerna bland möjliga följder. Första åtgärden på listan är att ta bort exponeringen mot internet. Därefter följer separat OT-VLAN, byte av standardlösenord och utfasning av utrustning som inte längre får uppdateringar. CISA:s Chris Butera uttrycker det så här: ”Every organization that depends on refrigeration and monitoring systems should assume it could be a target.”
Påstådda gärningsmän och okänd skada
Två proryska grupper, Noname057(16) och Z-Pentest, har i en gemensam video tagit på sig angreppen. Påståendet har inte bekräftats och varken EU:s uttalande eller den amerikanska vägledningen namnger någon aktör. Ica, Coop och Axfood har inte redovisat hur mycket varor som kasserats. EU-kommissionen har aviserat en granskning av livsmedelsbutikernas beredskap, enligt CERT-SE:s veckobrev för vecka 45. Cybersäkerhetslagen, den svenska NIS2-lagen som gäller sedan 15 januari 2026, kräver en tidig varning inom 24 timmar vid en betydande incident. Om någon svensk aktör har lämnat en sådan har inte offentliggjorts.
Kylentreprenörens fjärranslutning hör hemma i riskanalysen
Både Ica och Axfood lägger angreppsvägen utanför de egna nätverken: hos butikernas egna uppkopplingar och hos en kylleverantör. Den amerikanska vägledningen börjar med att ta bort exponeringen mot internet. Den irländska behandlar fjärrövervakning och service som den åtkomst som måste säkras. För svenska verksamheter hamnar kylentreprenörens fjärranslutning därmed i samma riskanalys som vilken it-leverantör som helst. Den 10 november fanns fortfarande ingen produkt namngiven i de svenska meddelandena. Närmast en checklista kommer CERT-FR:s och Irlands listor.
Referenser
- EU varnar för cyberincidenter i kyl- och fryssystem
- Cyberangrepp mot uppkopplade kyl- och fryssystem
- NCSC – CERT-SE veckobrev v.45
- Joint statement on cyber incidents in refrigeration systems across the EU
- CNW-2026-05 Cyberattacks targeting Retail Sector Refrigeration Facilities
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération
- Security Incidents Targeting Remote Refrigeration Controllers
- US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems
This post is also available in:
 English