Sammanfattning
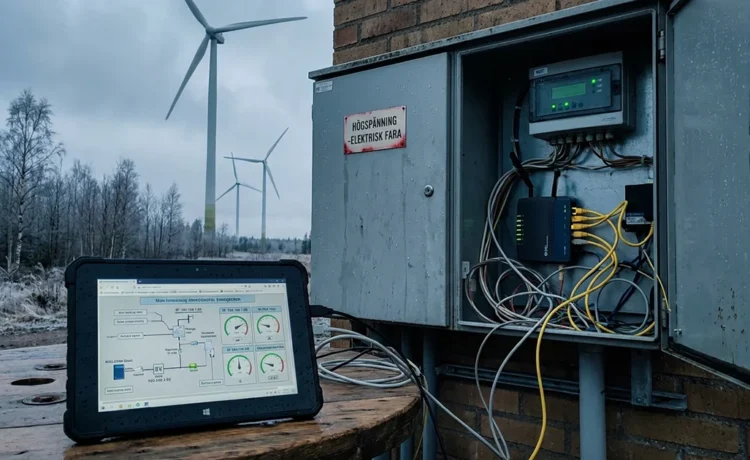
Tusentals svenska styrsystem är åtkomliga via internet utan synliga skyddslager, visar en kartläggning som SVT publicerade den 12 oktober 2026. Med data från sökmotorn Censys hittade SVT 3 809 IP-adresser där industriella styrsystem eller tillhörande tjänster syntes på internet. I över 2 000 fall kunde SVT inte se något skyddslager som VPN, brandvägg eller kryptering. Bland systemen finns styrning av kylsystem i livsmedelsbutiker, IVF-laboratorier, avfrostningssystem för vindkraftverk och ventilation i vallokaler. Nationellt cybersäkerhetscenter (NCSC) uppger att dess bedömning överensstämmer med bilden i kartläggningen. Inga angrepp mot de svenska systemen har rapporterats.
Elva fastighetssystem i Salem låg öppna
I Salems kommun gick elva system för fastighetsdriften att nå via internet. De var skyddade enbart med användarnamn och lösenord och styrde bland annat värme och ventilation i skolor och förskolor som också hade använts som vallokaler. Även driftlarmet i ishallen fanns bland de exponerade systemen. Över 40 kommunala byggnader har använt tekniken i upp till omkring 15 år. Efter SVT:s frågor uppgav kommunen att den externa åtkomsten hade avvecklats i samtliga berörda fastigheter.
Revisorerna hade redan pekat på brister i kommunens informationssäkerhetsarbete. I en granskning daterad den 20 september 2023 bedömde KPMG att kommunstyrelsen inte fullt ut bedrev ett systematiskt informationssäkerhetsarbete. IT-säkerhetsplanen var från 2010 och IT-strategin från 2011. Enligt de intervjuade var ingen av dem aktuell. Det saknades också en informationssäkerhetssamordnare, vilket KPMG bedömde inte var i linje med MSB:s rekommendationer. Fastigheternas styrsystem omfattades dock inte av granskningen.
Modbus och BACnet saknar inbyggd inloggning
Av de oskyddade adresserna svarade 1 222 på industriprotokoll som används för övervakning och styrning av teknisk utrustning, enligt SVT:s kartläggning. Ytterligare 865 hade både en webbsida och en direkt anslutning till utrustningen. Bland övriga exponerade tjänster förekom bland annat Modbus och BACnet, automationprotokoll som inte har någon egen inbyggd inloggning. Den som får åtkomst till tjänsten kan därför i regel styra enheten direkt. Så kallade honeypots, det vill säga system som används för att locka till sig och upptäcka angrepp, har rensats bort från underlaget. Siffrorna visar därmed vad som går att nå från internet, inte hur många system som totalt är installerade.
Värme och ventilation i en fastighet i Skövde där Västra Götalandsregionen har kontor gick enligt öppen data att styra helt utan lösenord. Fastighetsägaren stängde exponeringen och bedömer att någon risk inte funnits eftersom ett nyare system larmar vid avvikelser.
Vallokal och bryggerilaboratorium i Örebro län
I Örebro län låg styrsystem åtkomliga via internt hos galleriorna vågen och krämaren, i Kopparbergs bryggeris labbmiljö, hos Eon utanför själva anläggningsområdet samt i kyl- och fryssystem i fem matbutiker. Alecta Fastigheter, som äger galleriorna, uppger att de har äldre driftlösningar som ännu inte har flyttats över till bolagets nya säkerhetsnät.
Vågen användes för förtidsröstning.
Exponerade styrsystem i vallokaler förekommer i fem län. Valmyndigheten uppger att röstmottagningen ibland fick avbrytas av larm och brandlarm men vet inte vad som utlöste dem. Inget i SVT:s rapportering kopplar larmen till ett cyberangrepp.
NCSC: Lösenord räcker inte
”Vi rekommenderar ingen att exponera på det här sättet”, säger John Billow, chef för NCSC, till SVT. På frågan om användarnamn och lösenord räcker svarar han nej: ”Det behövs något mer för att säkra sitt system.” NCSC kontaktar redan aktörer inom kritisk infrastruktur om exponeringar och analyserar om något i siffrorna är särskilt för Sverige. CERT-SE länkade granskningen i veckobrevet för vecka 42 den 16 oktober, tillsammans med rådet från Luxemburgs CIRCL att cyberfysiska system aldrig bör exponeras mot internet.
Samma natt slogs kylar ut i Frankrike
Natten före SVT:s publicering höjde angripare på distans temperaturen i kylsystem kopplade till Danfoss vid hundratals franska livsmedelsbutiker. Enligt CERT-SE förstördes livsmedel för flera miljoner euro. Cyberförsäkringsbolaget Coalition identifierade över 2 600 exponerade kylsystem mellan september och oktober, en stor del i Frankrike, rapporterar Computer Sweden. SVT har inte redovisat vilka tillverkare de svenska kylsystemen kommer från. Om någon tagit sig in i de svenska systemen framgår inte.
Äldre installationer i varje namngivet fall
KPMG konstaterade i september 2023 att Salem saknade aktuella styrdokument för informationssäkerheten och en informationssäkerhetssamordnare. Tre år senare låg elva av kommunens fastighetssystem öppna mot internet. Revisionen granskade inte fastighetsautomation och inget i underlaget knyter ihop de två. Det de namngivna fallen har gemensamt är ålder. Salem, Alecta Fastigheter och fastighetsägaren i Skövde beskriver alla de exponerade systemen som äldre lösningar.
Referenser
- Granskning av Informationssäkerhet, Salems kommun
- CERT-SE:s veckobrev v.42
- Samhällsviktiga styrsystem ligger öppna på internet
- Nationellt cybersäkerhetscenter: ”Vi delar bilden”
- Salem stänger ner datasystem efter SVT:s granskning om stora risker
- Vallokal i Örebro har säkerhetsbrister
- Forskare hade varnat i månader innan hackare slog ut kylsystem i matbutiker
This post is also available in:
 English